-
Cursos de negocio en solitario
-
 Otros
-
Tutoriales en el extranjero
-
Fotografía & Edición
-
Comunidad & Dominio privado
-
Escritura & Redacción para medios
-
Proyectos de ingresos extra
-
Comercio electrónico
-
Vídeo corto & Transmisión en vivo
-
Inteligencia Artificial (IA)
-
Software & Herramientas
-
Sistemas operativos
-
Plugins & Scripts
-
Software MacOS
-
Software Android
-
Software Windows
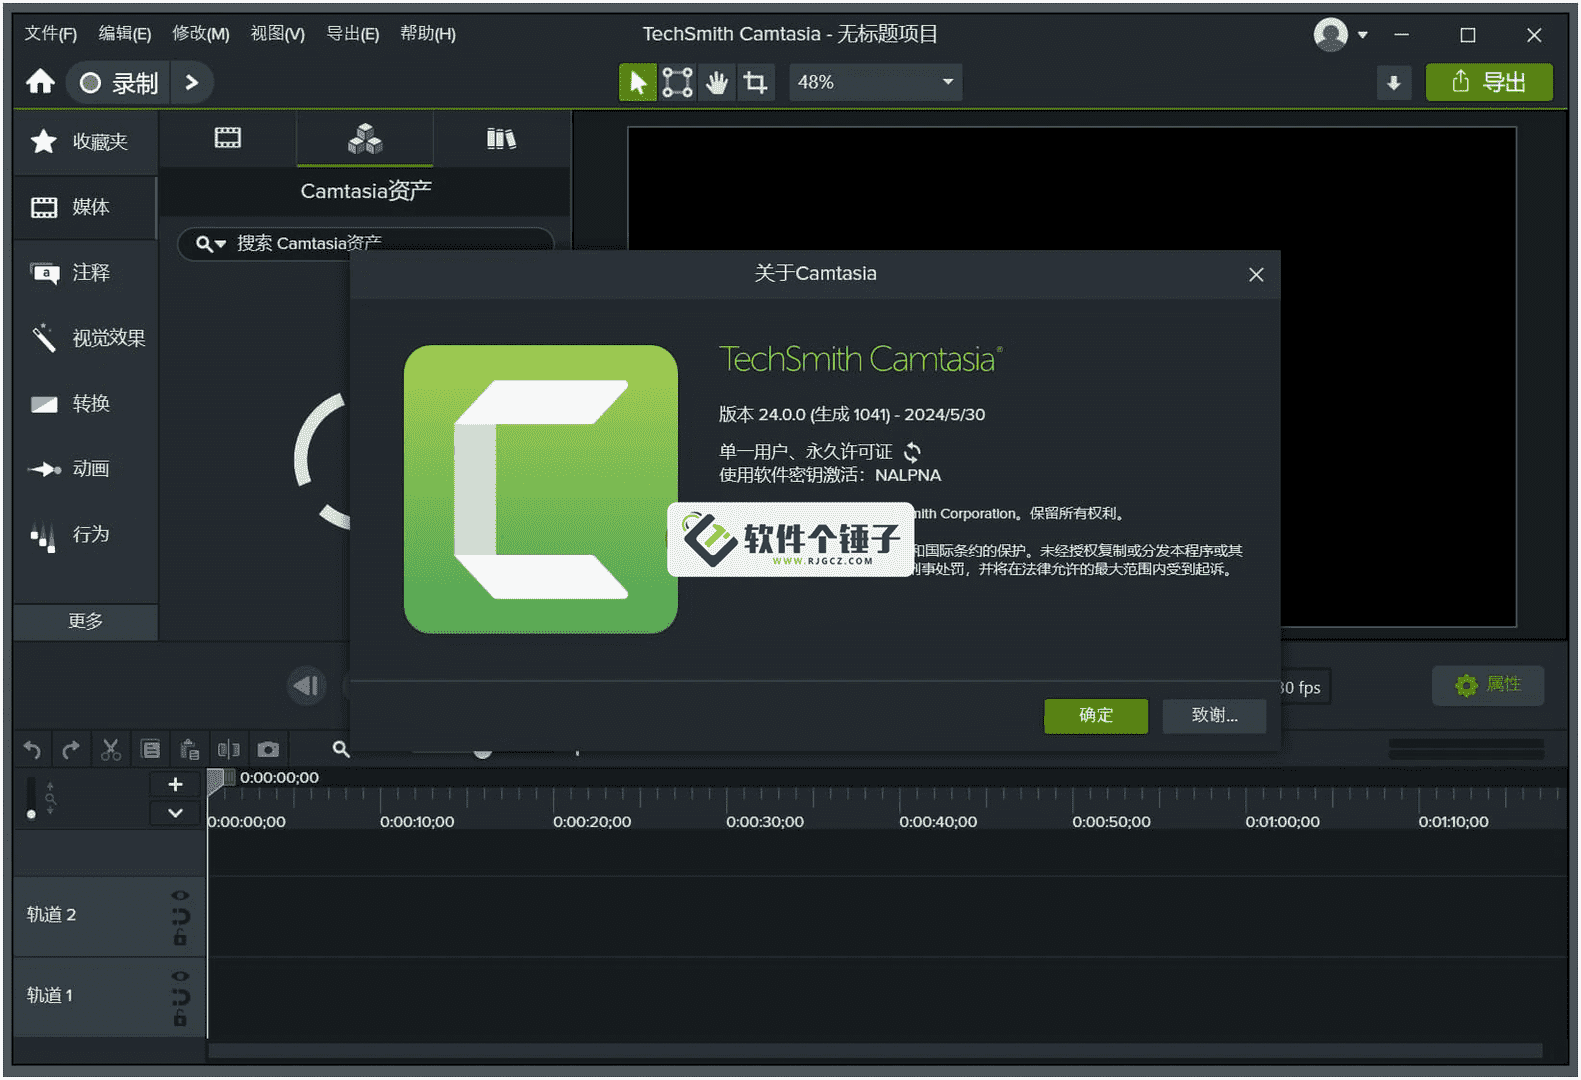
Herramienta de detección de protectores y descompilación de EXE/DLL Exeinfo PE v0.0.9.5 en chino [Software Ge Chuizi·R4583]
-
Plan para ganar dinero con la cría de oro en juegos: gana más de 1000 al día, un proyecto estable de 3 años que cualquiera puede hacer en su tiempo libre
Material de estudio de referencia — incluido con la membresía Obtener membresía -
Curso sistemático con SOP de drama de cómic con IA: selección y adaptación de novelas web, normas de guion, película terminada de texto a imagen e imagen a video, edición de locución: tutorial estanda
Material de estudio de referencia — incluido con la membresía Obtener membresía -
Farming automatizado de juegos populares: 500+/día, sin experiencia, sencillo – el extra estable a largo plazo más fiable [Revelado]
Material de estudio de referencia — incluido con la membresía Obtener membresía -
ShuShu esta vez sí cumplió! No te asustes con los problemas de formato de Windows: la herramienta open source ShuShu Format Converter, una joya popular en GitHub
Material de estudio de referencia — incluido con la membresía Obtener membresía -
Campamento de acompañamiento de ventas en Douyin: sin aparecer en cámara, principiantes copian plantillas y producen videos
Material de estudio de referencia — incluido con la membresía Obtener membresía -
Plan de ingresos por farming de juegos en su estreno: más de 1.000 al día, ¡apto para gente normal en su tiempo libre! [Revelación]
Material de estudio de referencia — incluido con la membresía Obtener membresía






-
ShuShu esta vez sí cumplió! No te asustes con los problemas de formato de Windows: la herramienta open source ShuShu Format Converter, una joya popular en GitHub
Material de estudio de referencia — incluido con la membresía Obtener membresía -
Master Lu v6.1024.4105.1121 versión simplificada de archivo único [Software Ge Chuizi · R1880]
Material de estudio de referencia — incluido con la membresía Obtener membresía -
Software de creación de animación de dibujos animados 2D Moho Pro v14.3 [Software Ge Chuzi · R2355]
Material de estudio de referencia — incluido con la membresía Obtener membresía -
Software de edición y procesamiento de video para PC Aiseesoft Filmai v1.0.18
Material de estudio de referencia — incluido con la membresía Obtener membresía -
Microsoft To Do v2.147 versión oficial gratuita【Software Ge Chuizi·R2618】
Material de estudio de referencia — incluido con la membresía Obtener membresía -
Plugin de osciloscopio de corrección de color de vídeo para PR/AE/DaVinci/FCPX Nobe OmniScope Win1.11.15 / Mac1.10.138 [Software Gechuzi·R2748]
Material de estudio de referencia — incluido con la membresía Obtener membresía





En el ámbito del software informático, los archivos EXE y DLL suelen estar envueltos en diversos "protectores", que pueden haber sido añadidos por los desarrolladores para proteger la propiedad intelectual y evitar la descompilación del código, pero también pueden ser utilizados por autores de malware para ocultar sus verdaderas intenciones y comportamientos. Exeinfo PE, como herramienta profesional de detección de protectores, desempeña un papel clave en el análisis e identificación de los protectores y atributos relacionados de estos archivos.

Interfaz de usuario sencilla y fácil de usar
Exeinfo PE cuenta con una interfaz de usuario intuitiva, que incluso los usuarios novatos pueden dominar rápidamente. La ventana principal tiene un diseño claro y cada área funcional es fácil de identificar. Cuando el usuario arrastra y suelta el archivo EXE o DLL objetivo en la interfaz del software, este comienza a analizarlo de inmediato y muestra información detallada en la interfaz.
Función principal de detección de protectores
Una de las funciones principales de esta herramienta es identificar con precisión el tipo de protector aplicado al archivo. Ya sea protectores de compresión comunes como UPX, ASPack, PECompact, o diversos protectores de cifrado y protectores de protección de máquina virtual, Exeinfo PE puede determinarlo con precisión gracias a su potente base de datos de firmas. Esto es crucial para los investigadores de seguridad, ya que solo determinando el tipo de protector se pueden tomar los pasos correspondientes de desprotección o análisis adicional. Por ejemplo, tras detectar un protector UPX, los expertos pueden utilizar herramientas especializadas de desprotección para restaurar el archivo original y realizar una revisión profunda del código y búsqueda de vulnerabilidades.
Visualización de información de atributos del archivo
Además de la función de detección de protectores, Exeinfo PE también puede proporcionar abundantes datos de atributos del archivo. Puede mostrar la dirección del punto de entrada del archivo, el desplazamiento del archivo, la información de secciones y otros contenidos clave. Estos datos ayudan a comprender en profundidad la estructura y el mecanismo de funcionamiento del archivo. Por ejemplo, mediante el análisis de la información de secciones, los investigadores pueden conocer la configuración de permisos, el tamaño y la disposición en memoria de cada parte del archivo, y así determinar si existen secciones anómalas o segmentos de código ocultos, lo cual es fundamental para descubrir comportamientos encubiertos de malware.
Capacidad de análisis de formatos de archivo
Esta herramienta también posee una potente función de análisis de formatos de archivo, capaz de comprobar si el encabezado PE del archivo es válido y si presenta indicios de manipulación o daño. Esto tiene gran importancia para garantizar la integridad y seguridad del archivo analizado. Frente a algunos archivos modificados maliciosamente, Exeinfo PE puede identificar rápidamente anomalías y advertir al usuario sobre posibles riesgos.
Soporte de análisis de archivos de idioma
Además, Exeinfo PE admite el análisis de archivos escritos en múltiples lenguajes de programación; ya sea que se trate de archivos EXE y DLL generados en C, C++, Delphi u otros lenguajes principales, puede proporcionar información precisa. Esto le confiere una amplia aplicabilidad en diversos escenarios de desarrollo de software y análisis de seguridad.
Aplicación de la herramienta y conclusión
En el entorno de software actual, complejo y cambiante, el malware surge constantemente y las tecnologías de protección de software también se diversifican cada vez más. Exeinfo PE, con sus potentes funciones de detección de empaquetado y análisis de archivos, ofrece a los profesionales de la seguridad, desarrolladores de software y aficionados a la informática una herramienta eficaz que les ayuda a comprender y procesar mejor los archivos EXE y DLL. Ya sea en el campo de la ingeniería inversa de software, la detección de seguridad o la protección de la propiedad intelectual, desempeña un papel insustituible, y es un software práctico que merece un estudio profundo y su uso.
https://github.com/ExeinfoASL/Exeinfo y http://www.exeinfo.xn.pl/
Cursos relacionados
¡Gestor de disco C súper ligero para Windows! Muy distintivo: análisis de disco y recordatorios de limpieza, 2MB de tamaño, completamente gratis
¡Reinstala sin una unidad USB! Esta herramienta permite a los novatos reinstalar Windows rápidamente, soporta instalación desatendida, datos seguros - CmzPrep_Rev2
¡Herramienta de optimización de velocidad de GitHub! Abre GitHub más rápido, selecciona automáticamente el nodo más rápido, herramienta ligera de código abierto, Ghips
¿Aún pagar 98 yuanes por instalar un sistema? ¡Sin USB, reinstala Windows con un clic! Copia de seguridad, restauración y reinstalación, fácil para todos, EasyRC
¡Bloquea permanentemente las actualizaciones de Windows 10/11! Pequeña herramienta de Huawei, evita problemas de actualizaciones – utilidad imprescindible para desactivar las actualizaciones de Windows

¡Llegó la herramienta para desactivar las actualizaciones de Windows 7/10/11! Solo 400 KB, bloquea y restaura las actualizaciones del sistema con un clic, compacta y práctica
¡Deja de borrar archivos al azar! El salvador del disco C rojo, limpieza profunda + optimización del sistema, compatible Windows/macOS!
Despliegue One-Click totalmente automático de Office, soporta hasta la versión 2024, componentes de instalación personalizables, herramienta de activación integrada, totalmente gratis Mocreak!
Herramienta de reinstalación de Windows: admite imágenes locales, instalación y copia de seguridad, fácil – segura y estable – para todos los escenarios
¿Tu PC falla? Herramienta de reparación de drivers para principiantes: actualiza y repara controladores con un clic, ¡así de fácil!