




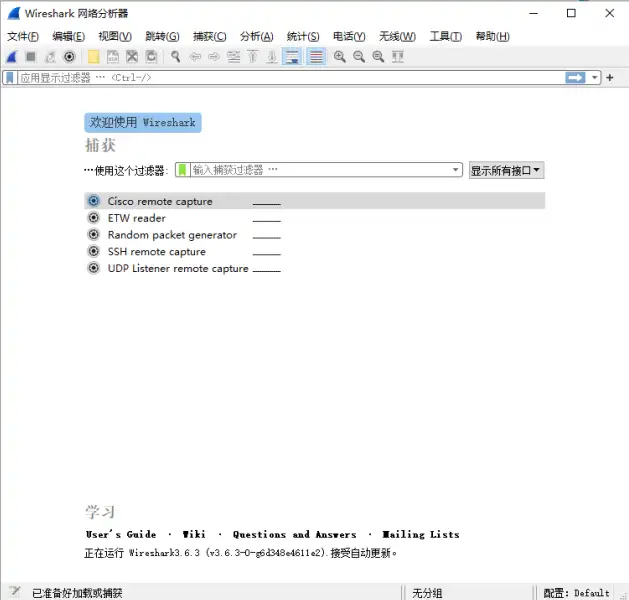












Möchten Sie wissen, mit wem Ihr Computer gerade „spricht“?
Wenn Sie im Netzwerkbereich tätig sind, haben Sie sicher schon folgende Situation erlebt: Ein Programm kann plötzlich keine Verbindung zum Server herstellen, aber der Browser kann normal surfen; oder Sie möchten bestätigen, auf welche IP-Adressen eine Software im Hintergrund heimlich zugreift; oder Sie lernen gerade Netzwerkprotokolle und möchten wissen, wie HTTP-Anfragen und TCP-Verbindungen auf der untersten Ebene interagieren. In solchen Fällen benötigen Sie ein Tool, das den Netzwerkverkehr „durchleuchten“ kann – um zu sehen, woher jedes Datenpaket kommt, wohin es geht und was darin enthalten ist.
Wofür ist es gedacht?
Sie können es sich wie einen „Videorekorder einer Netzwerkkamera“ vorstellen – es fängt alle Datenpakete ab, die über Ihre Netzwerkkarte laufen, und zeigt dann klar und deutlich die detaillierten Informationen jedes Datenpakets an: Sendezeit, Quell-IP, Ziel-IP, verwendetes Protokoll und übertragene Inhalte. Und es ist völlig kostenlos und Open Source, Sie müssen sich keine Gedanken über Lizenzierungsfragen machen.
Was können Sie damit tun?
① Alle Datenpakete auf der Netzwerkkarte in Echtzeit erfassen
Wählen Sie die Netzwerkkarte Ihres Computers aus, klicken Sie auf Start, und alle durchlaufenden Datenpakete werden erfasst. Sie können den Zeitstempel, die Quelladresse, die Zieladresse, den Protokolltyp und die Länge jedes Datenpakets sehen. In der Oberfläche werden verschiedene Protokolle mit unterschiedlichen Farben markiert (z. B. HTTP, TCP in Blau), sodass Sie auf einen Blick die ungefähre Zusammensetzung des Datenverkehrs erkennen können.
② Mit Filtern schnell die gewünschten Daten finden
Die erfassten Datenpakete können Tausende oder Zehntausende sein, es ist unrealistisch, alle anzusehen. Sie können im Anzeigefilter Bedingungen eingeben, z. B. nur HTTP-Protokoll-Verkehr anzeigen, oder nur die Kommunikation einer bestimmten IP-Adresse anzeigen, oder Datenpakete herausfiltern, die bestimmte Schlüsselwörter enthalten. Häufig verwendete Filterregeln umfassen nach Protokoll (tcp, udp, http, icmp usw.), nach Port, nach Richtung (src, dst) usw. Mehrere Bedingungen können mit &&, ||, ! kombiniert werden, um präzise zu lokalisieren.
③ Von der physikalischen Schicht bis zur Anwendungsschicht die Datendetails Schicht für Schicht anzeigen
Wählen Sie ein Datenpaket aus, und im Detailbereich unten sehen Sie seine vollständige Struktur von der physikalischen Schicht bis zur Anwendungsschicht – Ethernet-Frame-Header-Informationen, Quell- und Zieladresse der IP-Schicht, Ports von TCP/UDP und HTTP-Anfrageheader oder Antwortinhalte. Für das Erlernen von Netzwerkprotokollen oder die Fehlersuche auf Anwendungsebene ist diese geschichtete Darstellung sehr anschaulich.
Wer kann es gebrauchen?
Wenn Sie Netzwerkingenieur oder Betriebspersonal sind und es zur Fehlerbehebung im Netzwerk benötigen; oder wenn Sie in der Softwareentwicklung oder Netzwerksicherheit tätig sind und Kommunikationsprotokolle debuggen oder anomalen Verkehr analysieren müssen; oder wenn Sie einfach neugierig auf die zugrunde liegenden Mechanismen des Netzwerks sind und die Prinzipien von HTTP, TCP/IP erlernen möchten – dann ist Wireshark ein Tool, an dem Sie nicht vorbeikommen. Es wird sowohl in der Hochschullehre als auch in der Industrie weit verbreitet eingesetzt, und die Community-Ressourcen sind sehr umfangreich.
Zusammenfassung
Wireshark ist ein kostenloses Open-Source-Netzwerkdatenpaket-Analyse-Tool, das Netzwerkverkehr in Echtzeit erfasst und detailliert analysiert. Es unterstützt flexible Filterung und eignet sich für Netzwerkfehlerbehebung, Protokolllernen, -entwicklung und Lehrszenarien.










