




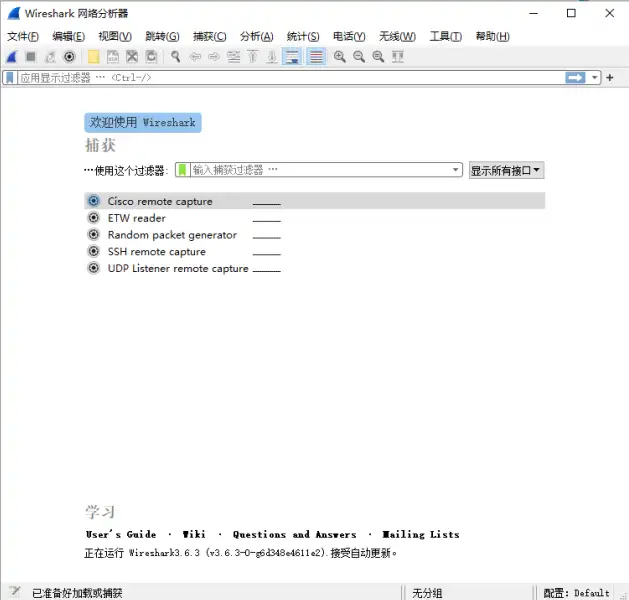












Хочаце даведацца, з кім «размаўляе» ваш камп'ютар?
Калі вы займаецеся сеткамі, вы напэўна сутыкаліся з такой сітуацыяй: нейкая праграма раптам не можа падключыцца да сервера, але браўзер пры гэтым нармальна выходзіць у інтэрнэт; або хочаце ўпэўніцца, да якіх IP-адрасоў таемна звяртаецца праграма ў фоне; або вы вывучаеце сеткавыя пратаколы і хочаце даведацца, як HTTP-запыты і TCP-злучэнні ўзаемадзейнічаюць на нізкім узроўні. Менавіта тады і патрэбны інструмент, які можа «праглядзець» сеткавы трафік — пабачыць, адкуль прыходзіць кожны пакет, куды ён ідзе і што ўнутры яго.
Для чаго гэта?
Вы можаце ўявіць яго як «відэарэгістратар сеткавай камеры» — ён можа перахапіць усе пакеты, якія праходзяць праз сеткавую карту вашага камп'ютара, і затым ясна паказаць падрабязную інфармацыю пра кожны пакет: час адпраўкі, IP-крыніцу, IP-мэту, выкарыстаны пратакол, перададзены змест. І ўсё гэта цалкам бясплатна і з адкрытым зыходным кодам, не трэба хвалявацца пра ліцэнзійныя пытанні.
Што вы можаце з ім рабіць?
① Захопліваць усе пакеты з сеткавай карты ў рэжыме рэальнага часу
Выберыце сеткавую карту вашага камп'ютара, націсніце «Пачаць» — і ўсе пакеты, якія праходзяць, будуць захоплены. Вы ўбачыце часовую метку, адрас крыніцы, адрас мэты, тып пратаколу і даўжыню кожнага пакета. У інтэрфейсе розныя пратаколы пазначаны рознымі колерамі (напрыклад, HTTP — адным, TCP — сінім), таму склад трафіку бачны з першага позірку.
② Хутка знаходзіць патрэбныя даныя з дапамогай фільтраў
Захопленых пакетаў могуць быць тысячы, і прагледзець усе не рэальна. Вы можаце ўвесці ўмовы ў фільтры адлюстравання, напрыклад, паказваць толькі трафік HTTP, або толькі сувязь з пэўным IP-адрасам, або адфільтраваць пакеты, якія змяшчаюць пэўныя ключавыя словы. Агульныя правілы фільтрацыі ўключаюць фільтрацыю па пратаколе (tcp, udp, http, icmp і інш.), па порце, па кірунку (src, dst) і г.д.; камбінуючы некалькі ўмоў з дапамогай &&, ||, !, можна дакладна знайсці патрэбнае.
③ Прагляд дэталяў даных па ўзроўнях — ад фізічнага да прыкладнога
Выберыце пакет, і ў вобласці падрабязнай інфармацыі ніжэй вы ўбачыце яго поўную структуру ад фізічнага да прыкладнога ўзроўню — інфармацыю загалоўка кадра Ethernet, адрасы крыніцы і мэты ўзроўню IP, парты TCP/UDP, загаловак запыту або змест адказу HTTP. Для вывучэння сеткавых пратаколаў або дыягностыкі праблем прыкладнога ўзроўню такое паўзроўневае адлюстраванне вельмі нагляднае.
Каму гэта спатрэбіцца?
Калі вы сеткавы інжынер або спецыяліст па эксплуатацыі і вам трэба выкарыстоўваць яго для дыягностыкі сеткавых праблем; або вы займаецеся распрацоўкай праграмнага забеспячэння ці сеткавай бяспекай і вам трэба адладжваць пратаколы сувязі або аналізаваць анамальны трафік; або вам проста цікава, як працуе сетка на нізкім узроўні, і вы хочаце вывучыць прынцыпы HTTP, TCP/IP — тады Wireshark гэта інструмент, які немагчыма абмінуць. Ён шырока выкарыстоўваецца ў выкладанні ва ўніверсітэтах і ў індустрыі, а рэсурсы супольнасці таксама вельмі багатыя.
Падвядзём вынікі
Wireshark — гэта бясплатны інструмент з адкрытым зыходным кодам для аналізу сеткавых пакетаў, які дазваляе ў рэжыме рэальнага часу захопліваць і падрабязна аналізаваць сеткавы трафік. Падтрымлівае гнуткую фільтрацыю, падыходзіць для дыягностыкі сеткавых праблем, вывучэння і распрацоўкі пратаколаў, а таксама для навучання.










