




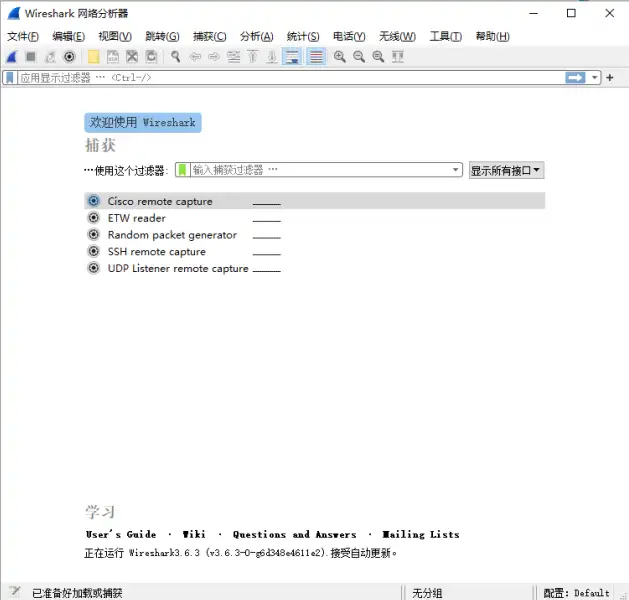












¿Quieres saber con quién está "hablando" tu computadora?
Si te dedicas a las redes, seguro que te has encontrado con esta situación: un programa de repente no puede conectarse al servidor, pero el navegador sí navega con normalidad; o quieres confirmar a qué direcciones IP accede realmente un software en segundo plano; o quizá estás estudiando protocolos de red y quieres saber cómo interactúan en el nivel más bajo las peticiones HTTP y las conexiones TCP. En esos casos necesitas una herramienta capaz de "ver a través" del tráfico de red: ver de dónde viene y a dónde va cada paquete, y qué contiene.
¿Para qué sirve?
Puedes entenderlo como una "grabadora de una cámara de red": captura todos los paquetes que pasan por la tarjeta de red de tu computadora y luego muestra con total claridad la información detallada de cada paquete: momento de envío, IP de origen, IP de destino, protocolo utilizado y contenido transmitido. Además, es totalmente gratuita y de código abierto, sin preocupaciones por licencias.
¿Qué puedes hacer con ella?
① Capturar en tiempo real todos los paquetes de la tarjeta de red
Selecciona la tarjeta de red de tu computadora y pulsa iniciar; todos los paquetes que pasen serán capturados. Podrás ver la marca de tiempo, la dirección de origen, la dirección de destino, el tipo de protocolo y la longitud de cada paquete. En la interfaz, cada protocolo se marca con un color diferente (por ejemplo, HTTP y TCP en azul), de modo que la composición general del tráfico se distingue de un vistazo.
② Localizar rápidamente los datos deseados con filtros
Los paquetes capturados pueden ser miles, y revisarlos todos no es realista. Puedes introducir condiciones en el filtro de visualización, por ejemplo mostrar solo el tráfico del protocolo HTTP, ver únicamente la comunicación de una dirección IP concreta o filtrar los paquetes que contengan una palabra clave específica. Las reglas de filtrado habituales incluyen por protocolo (tcp, udp, http, icmp, etc.), por puerto y por dirección (src, dst), etc.; combinando varias condiciones con &&, || y ! se puede localizar con precisión.
③ Examinar los detalles de los datos capa por capa, desde la capa física hasta la capa de aplicación
Al seleccionar un paquete, en el área de detalles inferior puedes ver su estructura completa desde la capa física hasta la capa de aplicación: la información de cabecera de la trama Ethernet, las direcciones de origen y destino de la capa IP, los puertos y de TCP/UDP, y las cabeceras de petición o el contenido de respuesta HTTP. Para aprender protocolos de red o solucionar problemas de la capa de aplicación, esta presentación por capas resulta muy intuitiva.
¿Quién puede necesitarlo?
Si eres ingeniero de redes o personal de operaciones y mantenimiento y necesitas usarla para resolver problemas de red; o si trabajas en desarrollo de software o seguridad de redes y necesitas depurar protocolos de comunicación o analizar tráfico anómalo; o si simplemente sientes curiosidad por el funcionamiento interno de las redes y quieres aprender los principios de HTTP y TCP/IP, entonces Wireshark es una herramienta que no puedes evitar. Se utiliza ampliamente tanto en la enseñanza universitaria como en la industria, y cuenta con abundantes recursos en la comunidad.
Resumen
Wireshark es una herramienta gratuita y de código abierto para el análisis de paquetes de red, capaz de capturar y analizar en detalle el tráfico de red en tiempo real. Admite un filtrado flexible y es adecuada para la resolución de problemas de red, el aprendizaje y desarrollo de protocolos y escenarios de enseñanza.










