




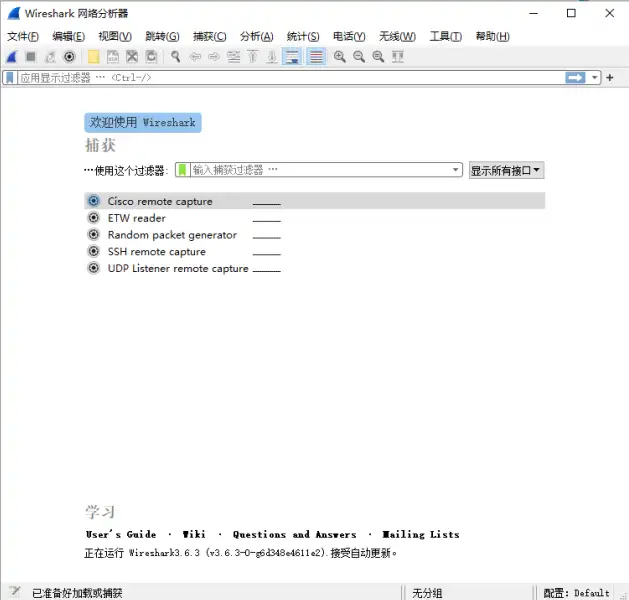












Vous voulez savoir à qui votre ordinateur « parle » ?
Si vous travaillez dans les réseaux, vous avez certainement déjà rencontré ce genre de situation : un programme n'arrive soudainement plus à se connecter au serveur, alors que le navigateur accède normalement à Internet ; ou bien vous voulez vérifier quelles adresses IP un logiciel visite en secret en arrière-plan ; ou encore vous étudiez les protocoles réseau et souhaitez comprendre comment les requêtes HTTP et les connexions TCP interagissent en profondeur. C'est là qu'il vous faut un outil capable de « radiographier » le trafic réseau — pour voir d'où vient chaque paquet, où il va et ce qu'il contient.
À quoi sert-il ?
Vous pouvez le concevoir comme un « enregistreur vidéo pour votre réseau » — il intercepte tous les paquets de données passant par la carte réseau de votre ordinateur, puis affiche clairement les informations détaillées de chaque paquet : heure d'émission, IP source, IP de destination, protocole utilisé et contenu transmis. Et il est entièrement gratuit et open source, sans souci de licence.
Que pouvez-vous faire avec lui ?
① Capturer en temps réel tous les paquets de données de la carte réseau
Sélectionnez la carte réseau de votre ordinateur, cliquez sur démarrer, et tous les paquets qui passent sont capturés. Vous pouvez voir l'horodatage, l'adresse source, l'adresse de destination, le type de protocole et la longueur de chaque paquet. Dans l'interface, les différents protocoles sont marqués par des couleurs différentes (par exemple HTTP et TCP en bleu), ce qui permet de distinguer d'un coup d'œil la composition générale du trafic.
② Localiser rapidement les données souhaitées grâce aux filtres
Les paquets capturés peuvent se compter par milliers, il n'est pas réaliste de tout examiner. Vous pouvez saisir des conditions dans le filtre d'affichage, par exemple n'afficher que le trafic HTTP, ou uniquement les communications d'une adresse IP donnée, ou filtrer les paquets contenant un mot-clé spécifique. Les règles de filtrage courantes incluent le filtrage par protocole (tcp, udp, http, icmp, etc.), par port, par direction (src, dst), etc. La combinaison de plusieurs conditions avec &&, ||, ! permet une localisation précise.
③ Examiner les détails des données couche par couche, de la couche physique à la couche application
Sélectionnez un paquet et, dans la zone de détails en dessous, vous pouvez voir sa structure complète de la couche physique à la couche application — les informations d'en-tête de la trame Ethernet, les adresses source et de destination de la couche IP, les ports TCP/UDP, ainsi que l'en-tête de requête ou le contenu de réponse HTTP. Pour l'apprentissage des protocoles réseau ou le dépannage au niveau applicatif, cet affichage en couches est très intuitif.
À qui s'adresse-t-il ?
Si vous êtes ingénieur réseau ou administrateur système et devez l'utiliser pour diagnostiquer des pannes réseau ; ou si vous travaillez dans le développement logiciel ou la sécurité réseau et devez déboguer des protocoles de communication ou analyser du trafic anormal ; ou encore si vous êtes simplement curieux du fonctionnement profond des réseaux et souhaitez apprendre les principes des protocoles HTTP et TCP/IP — alors Wireshark est un outil incontournable. Il est largement utilisé dans l'enseignement universitaire et dans l'industrie, et les ressources communautaires sont également très riches.
En résumé
Wireshark est un outil d'analyse de paquets réseau gratuit et open source, capable de capturer et d'analyser en détail le trafic réseau en temps réel. Il prend en charge un filtrage flexible et convient au dépannage réseau, à l'apprentissage et au développement de protocoles ainsi qu'à l'enseignement.










