




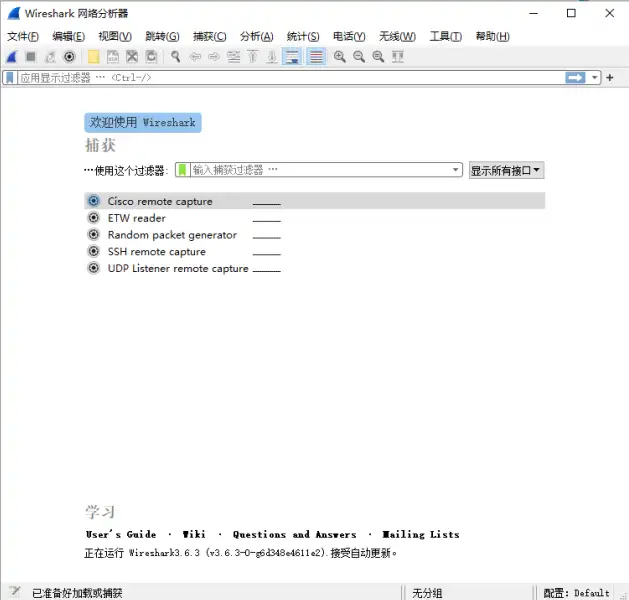












Vuoi sapere con chi sta "parlando" il tuo computer?
Se ti occupi di reti, ti sarà sicuramente capitato: un programma all'improvviso non riesce a connettersi al server, ma il browser naviga normalmente; oppure vuoi verificare quali indirizzi IP un software visita di nascosto in background; oppure stai studiando i protocolli di rete e vuoi capire come interagiscono a basso livello le richieste HTTP e le connessioni TCP. In questi casi serve uno strumento in grado di "vedere attraverso" il traffico di rete: osservare da dove arriva e dove va ogni pacchetto e cosa contiene.
A cosa serve?
Puoi immaginarlo come un "registratore di una telecamera di rete": intercetta tutti i pacchetti che passano attraverso la scheda di rete del tuo computer e mostra in modo chiaro le informazioni dettagliate di ogni pacchetto: orario di invio, IP di origine, IP di destinazione, protocollo utilizzato e contenuto trasmesso. Ed è completamente gratuito e open source, senza preoccupazioni per le licenze.
Cosa puoi farci?
① Catturare in tempo reale tutti i pacchetti sulla scheda di rete
Seleziona la scheda di rete del tuo computer, clicca su avvia e tutti i pacchetti in transito verranno catturati. Puoi vedere il timestamp, l'indirizzo di origine, l'indirizzo di destinazione, il tipo di protocollo e la lunghezza di ogni pacchetto. Nell'interfaccia i diversi protocolli sono contrassegnati da colori diversi (ad esempio HTTP e TCP in blu), così puoi capire a colpo d'occhio la composizione approssimativa del traffico.
② Individuare rapidamente i dati desiderati con i filtri
I pacchetti catturati possono essere migliaia e vederli tutti non è realistico. Puoi inserire condizioni nel filtro di visualizzazione, ad esempio mostrare solo il traffico del protocollo HTTP, oppure vedere solo la comunicazione di un determinato indirizzo IP, oppure filtrare i pacchetti che contengono una parola chiave specifica. Le regole di filtro più comuni includono per protocollo (tcp, udp, http, icmp ecc.), per porta, per direzione (src, dst) ecc.; combinando più condizioni con &&, ||, ! puoi individuare con precisione.
③ Esaminare i dettagli dei dati strato per strato, dal livello fisico a quello applicativo
Selezionando un pacchetto, nell'area dei dettagli sottostante puoi vedere la sua struttura completa dal livello fisico a quello applicativo: le informazioni dell'intestazione del frame Ethernet, gli indirizzi di origine e destinazione del livello IP, le porte di TCP/UDP, l'intestazione della richiesta o il contenuto della risposta HTTP. Per lo studio dei protocolli di rete o la risoluzione di problemi a livello applicativo, questa visualizzazione a strati è molto intuitiva.
A chi è utile?
Se sei un ingegnere di rete o un addetto alle operazioni e manutenzione e devi usarlo per risolvere problemi di rete; oppure ti occupi di sviluppo software o sicurezza informatica e devi fare debug di protocolli di comunicazione o analizzare traffico anomalo; oppure sei semplicemente curioso dei meccanismi di funzionamento a basso livello della rete e vuoi studiare i principi di HTTP e TCP/IP, allora Wireshark è uno strumento imprescindibile. È ampiamente utilizzato nell'insegnamento universitario e nell'industria, e le risorse della community sono molto ricche.
In sintesi
Wireshark è uno strumento gratuito e open source per l'analisi dei pacchetti di rete, in grado di catturare e analizzare in dettaglio il traffico di rete in tempo reale. Supporta filtri flessibili ed è adatto alla risoluzione di problemi di rete, allo sviluppo e all'apprendimento dei protocolli e a scenari didattici.










