
















당신의 컴퓨터가 누구와 "대화"하고 있는지 알고 싶으신가요?
네트워크를 다루는 분이라면 분명 이런 상황을 겪어보셨을 겁니다: 특정 프로그램이 갑자기 서버에 연결되지 않는데 브라우저는 정상적으로 인터넷이 되는 경우, 또는 어떤 소프트웨어가 백그라운드에서 몰래 어떤 IP 주소에 접속하는지 확인하고 싶은 경우, 혹은 네트워크 프로토콜을 공부 중이라 HTTP 요청과 TCP 연결이 저수준에서 어떻게 상호작용하는지 알고 싶은 경우입니다. 이럴 때 네트워크 트래픽을 "투시"할 수 있는 도구가 필요합니다——각 데이터 패킷이 어디서 와서 어디로 가는지, 그 안에 무엇이 들어 있는지 확인할 수 있습니다.
이것은 무엇을 하는가?
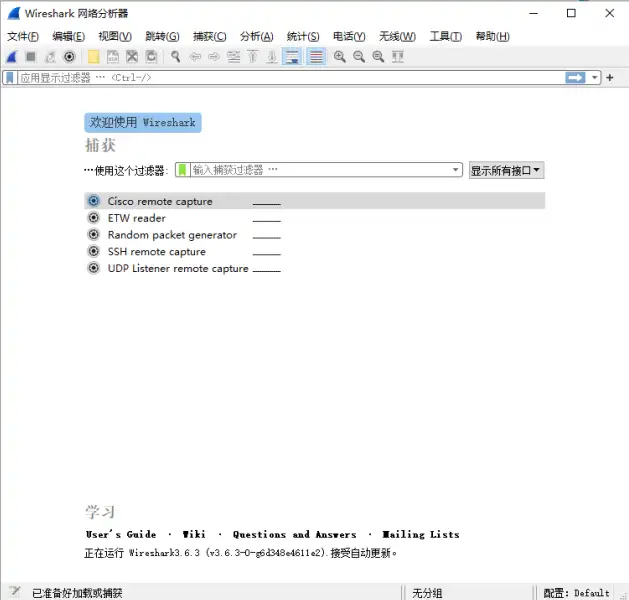
이것을 "네트워크 카메라의 녹화기"라고 이해하시면 됩니다——컴퓨터 네트워크 카드를 통과하는 모든 데이터 패킷을 가로채서 각 데이터 패킷의 상세 정보를 명확하게 보여줍니다: 발생 시간, 출발지 IP, 목적지 IP, 사용된 프로토콜, 전송된 내용 등입니다. 게다가 완전히 무료 오픈소스이므로 라이선스 문제를 걱정할 필요가 없습니다.
이것으로 무엇을 할 수 있나요?
① 네트워크 카드의 모든 데이터 패킷 실시간 캡처
컴퓨터의 네트워크 카드를 선택하고 시작을 클릭하면 통과하는 모든 데이터 패킷이 캡처됩니다. 각 데이터 패킷의 타임스탬프, 출발지 주소, 목적지 주소, 프로토콜 유형 및 길이 등의 정보를 볼 수 있습니다. 인터페이스에서 프로토콜마다 다른 색상으로 표시되므로(예: HTTP는 , TCP는 파란색) 트래픽의 대략적인 구성을 한눈에 파악할 수 있습니다.
② 필터로 원하는 데이터를 빠르게 찾기
캡처된 데이터 패킷은 수천 수만 개에 달할 수 있어 전부 확인하는 것은 비현실적입니다. 표시 필터에 조건을 입력하여 예를 들어 HTTP 프로토콜 트래픽만 표시하거나, 특정 IP 주소의 통신만 보거나, 특정 키워드를 포함하는 데이터 패킷을 필터링할 수 있습니다. 자주 쓰는 필터 규칙으로는 프로토콜별(tcp, udp, http, icmp 등), 포트별, 방향별(src, dst) 등이 있으며, 여러 조건을 &&, ||, !로 조합하면 정확하게 찾을 수 있습니다.
③ 물리 계층부터 응용 계층까지 계층별로 데이터 세부 정보 확인
데이터 패킷을 선택하면 아래 상세 정보 영역에서 물리 계층부터 응용 계층까지의 완전한 구조를 볼 수 있습니다——이더넷 프레임 헤더 정보, IP 계층의 출발지 및 목적지 주소, TCP/UDP의 포트와 , HTTP의 요청 헤더 또는 응답 내용입니다. 네트워크 프로토콜을 학습하거나 응용 계층 문제를 해결하는 데 이러한 계층별 표시는 매우 직관적입니다.
누가 사용하면 좋을까요?
네트워크 엔지니어나 운영 담당자로서 네트워크 장애를 해결해야 하거나, 소프트웨어 개발이나 네트워크 보안 관련 업무를 하면서 통신 프로토콜을 디버깅하거나 비정상 트래픽을 분석해야 하거나, 단순히 네트워크 저수준 동작 원리가 궁금해서 HTTP, TCP/IP 프로토콜의 원리를 배우고 싶다면——Wireshark는 피할 수 없는 도구입니다. 대학 교육과 산업계에서 널리 사용되며 커뮤니티 리소스도 매우 풍부합니다.
정리해 보겠습니다
Wireshark는 무료 오픈소스 네트워크 데이터 패킷 분석 도구로, 네트워크 트래픽을 실시간으로 캡처하고 상세하게 분석할 수 있습니다. 유연한 필터링을 지원하며, 네트워크 문제 해결, 프로토콜 학습 개발 및 교육 시나리오에 적합합니다.










