




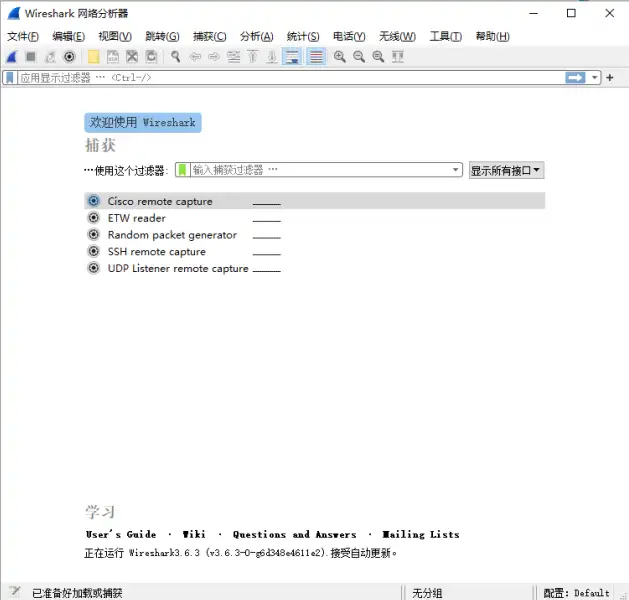












Ingin tahu komputer anda sedang "bercakap" dengan siapa?
Jika anda bekerja dalam bidang rangkaian, pasti pernah menghadapi situasi ini: sesuatu program tiba-tiba tidak dapat menyambung ke pelayan, tetapi pelayar pula boleh melayari internet seperti biasa; atau anda ingin mengesahkan alamat IP mana yang diakses secara senyap oleh sesuatu perisian di latar belakang; atau anda sedang mempelajari protokol rangkaian dan ingin tahu bagaimana permintaan HTTP dan sambungan TCP berinteraksi di peringkat bawah. Pada masa ini, anda memerlukan alat yang boleh "menembusi" trafik rangkaian — untuk melihat dari mana setiap paket data datang, ke mana ia pergi, dan apa yang terkandung di dalamnya.
Apakah fungsinya?
Anda boleh memahaminya sebagai "perakam video kamera rangkaian" — ia boleh menangkap semua paket data yang melalui kad rangkaian komputer anda, kemudian memaparkan maklumat terperinci setiap paket data dengan jelas: masa dihantar, IP sumber, IP destinasi, protokol yang digunakan, dan kandungan yang dihantar. Ia juga percuma dan sumber terbuka sepenuhnya, jadi tidak perlu risau tentang isu lesen.
Apa yang boleh anda lakukan dengannya?
① Menangkap semua paket data pada kad rangkaian secara masa nyata
Pilih kad rangkaian komputer anda, klik mula, dan semua paket data yang melalui akan ditangkap. Anda boleh melihat cap masa, alamat sumber, alamat destinasi, jenis protokol dan panjang setiap paket data. Dalam antara muka, protokol berbeza ditandakan dengan warna berbeza (contohnya HTTP dan TCP berwarna biru), sekali pandang dapat melihat komposisi keseluruhan trafik.
② Gunakan penapis untuk mencari data yang diingini dengan pantas
Paket data yang ditangkap mungkin beribu-ribu, tidak realistik untuk melihat semuanya. Anda boleh memasukkan syarat dalam penapis paparan, contohnya hanya memaparkan trafik protokol HTTP, atau hanya melihat komunikasi sesuatu alamat IP, atau menapis paket data yang mengandungi kata kunci tertentu. Peraturan penapisan biasa termasuk mengikut protokol (tcp, udp, http, icmp dan lain-lain), mengikut port, mengikut arah (src, dst) dan lain-lain, gabungan pelbagai syarat menggunakan &&, ||, ! untuk penentuan yang tepat.
③ Dari lapisan fizikal hingga lapisan aplikasi, lihat butiran data lapisan demi lapisan
Pilih satu paket data, di kawasan maklumat terperinci di bawah anda boleh melihat struktur lengkapnya dari lapisan fizikal hingga lapisan aplikasi — maklumat kepala bingkai Ethernet, alamat sumber dan destinasi lapisan IP, port TCP/UDP, dan kandungan permintaan atau respons HTTP. Untuk pembelajaran protokol rangkaian atau penyelesaian masalah lapisan aplikasi, paparan berlapis ini sangat intuitif.
Siapa yang sesuai menggunakannya?
Jika anda seorang jurutera rangkaian atau kakitangan operasi dan penyelenggaraan yang perlu menggunakannya untuk menyelesaikan masalah rangkaian; atau anda bekerja dalam pembangunan perisian atau keselamatan rangkaian yang perlu menyahpepijat protokol komunikasi atau menganalisis trafik abnormal; atau anda hanya ingin tahu tentang mekanisme operasi asas rangkaian dan ingin mempelajari prinsip protokol HTTP, TCP/IP — maka Wireshark ialah alat yang tidak boleh dielakkan. Ia digunakan secara meluas dalam pengajaran universiti dan industri, dan sumber komuniti juga sangat kaya.
Kesimpulan ringkas
Wireshark ialah alat analisis paket data rangkaian sumber terbuka percuma yang boleh menangkap dan menganalisis trafik rangkaian secara terperinci dalam masa nyata. Menyokong penapisan fleksibel, sesuai untuk penyelesaian masalah rangkaian, pembelajaran dan pembangunan protokol serta senario pengajaran.










