




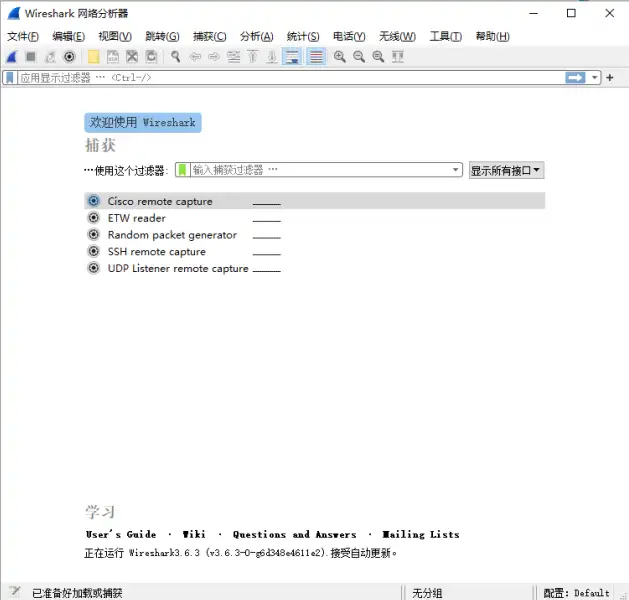












Quer saber com quem o seu computador está "conversando"?
Se você trabalha com redes, com certeza já se deparou com situações assim: algum programa de repente não consegue se conectar ao servidor, mas o navegador acessa a internet normalmente; ou você quer confirmar quais endereços IP um software está acessando secretamente em segundo plano; ou ainda você está estudando protocolos de rede e quer entender como as requisições HTTP e as conexões TCP interagem na camada inferior. Nessa hora, você precisa de uma ferramenta capaz de "enxergar através" do tráfego de rede — para ver de onde vem e para onde vai cada pacote de dados e o que ele contém.
Para que ele serve?
Você pode entendê-la como um "gravador de câmera de segurança da rede" — ela consegue interceptar todos os pacotes de dados que passam pela placa de rede do seu computador e depois exibir claramente as informações detalhadas de cada pacote: horário de envio, IP de origem, IP de destino, protocolo utilizado e conteúdo transmitido. E é totalmente gratuita e de código aberto, sem preocupações com licenciamento.
O que você pode fazer com ela?
① Capturar em tempo real todos os pacotes de dados da placa de rede
Selecione a placa de rede do seu computador, clique em iniciar e todos os pacotes que passarem serão capturados. Você pode ver o carimbo de data/hora, endereço de origem, endereço de destino, tipo de protocolo e comprimento de cada pacote. Na interface, protocolos diferentes são marcados com cores diferentes (por exemplo, HTTP e TCP em azul), permitindo identificar de imediato a composição geral do tráfego.
② Localizar rapidamente os dados desejados com filtros
Os pacotes capturados podem ser milhares, e analisar todos não é viável. Você pode inserir condições no filtro de exibição, como mostrar apenas o tráfego do protocolo HTTP, ou ver apenas a comunicação de um determinado endereço IP, ou filtrar pacotes que contenham palavras-chave específicas. As regras de filtragem comuns incluem por protocolo (tcp, udp, http, icmp etc.), por porta, por direção (src, dst) etc.; combinando múltiplas condições com &&, || e ! é possível localizar com precisão.
③ Visualizar os detalhes dos dados camada por camada, da camada física à camada de aplicação
Selecione um pacote de dados e, na área de detalhes abaixo, você poderá ver sua estrutura completa da camada física à camada de aplicação — informações do cabeçalho do quadro Ethernet, endereços de origem e destino da camada IP, portas TCP/UDP e o cabeçalho de requisição ou conteúdo de resposta HTTP. Para aprender protocolos de rede ou solucionar problemas na camada de aplicação, essa exibição em camadas é muito intuitiva.
Quem pode se beneficiar?
Se você é engenheiro de redes ou profissional de operações e manutenção e precisa usá-la para solucionar falhas de rede; ou se trabalha com desenvolvimento de software ou segurança de redes e precisa depurar protocolos de comunicação ou analisar tráfego anômalo; ou ainda se você apenas tem curiosidade sobre o funcionamento interno das redes e quer aprender os princípios dos protocolos HTTP e TCP/IP — então o Wireshark é uma ferramenta indispensável. Ele é amplamente utilizado no ensino universitário e na indústria, e os recursos da comunidade também são muito abundantes.
Resumindo
O Wireshark é uma ferramenta gratuita e de código aberto para análise de pacotes de dados de rede, capaz de capturar e analisar detalhadamente o tráfego de rede em tempo real. Suporta filtros flexíveis, sendo adequado para solução de problemas de rede, aprendizado e desenvolvimento de protocolos e cenários de ensino.










