




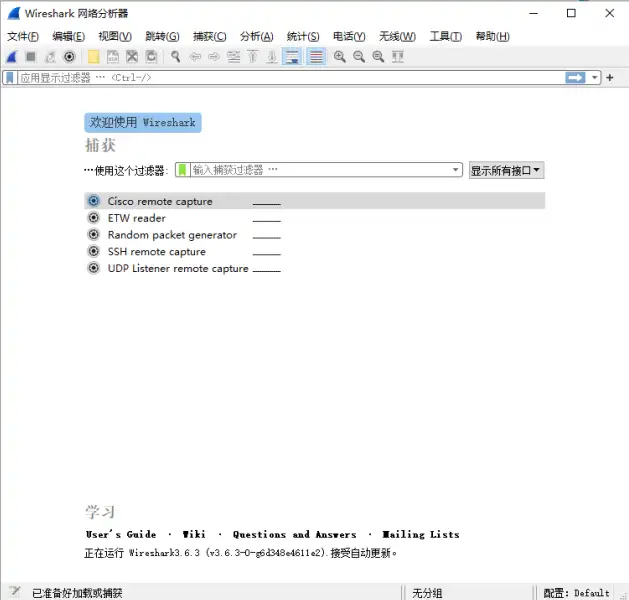












Хотите узнать, с кем «разговаривает» ваш компьютер?
Если вы занимаетесь сетями, вы наверняка сталкивались с такой ситуацией: какая-то программа вдруг не может подключиться к серверу, но браузер при этом нормально выходит в интернет; или нужно выяснить, к каким IP-адресам тайно обращается программа в фоновом режиме; или вы изучаете сетевые протоколы и хотите понять, как HTTP-запросы и TCP-соединения взаимодействуют на низком уровне. В таких случаях нужен инструмент, способный «просветить» сетевой трафик — увидеть, откуда приходит каждый пакет, куда он направляется и что внутри него.
Для чего она нужна?
Это можно представить как «видеорегистратор для сетевой камеры» — он перехватывает все пакеты, проходящие через сетевую карту вашего компьютера, и наглядно отображает подробную информацию о каждом пакете: время отправки, IP-адрес источника, IP-адрес назначения, используемый протокол и передаваемое содержимое. При этом он полностью бесплатен и имеет открытый исходный код, так что о лицензионных проблемах можно не беспокоиться.
Что можно делать с его помощью?
① Захват всех пакетов с сетевой карты в реальном времени
Выберите сетевую карту вашего компьютера и нажмите «Начать» — все проходящие пакеты будут захвачены. Вы увидите метку времени, адрес источника, адрес назначения, тип протокола и длину каждого пакета. В интерфейсе разные протоколы обозначаются разными цветами (например, HTTP — одним, TCP — синим), что позволяет с первого взгляда оценить примерную структуру трафика.
② Быстрый поиск нужных данных с помощью фильтров
Захваченных пакетов могут быть тысячи и десятки тысяч, просмотреть все нереально. В фильтре отображения можно задать условия, например показывать только трафик протокола HTTP, или только обмен данными определённого IP-адреса, или отфильтровать пакеты, содержащие определённое ключевое слово. К распространённым правилам фильтрации относятся фильтрация по протоколу (tcp, udp, http, icmp и т. д.), по порту, по направлению (src, dst) и др.; комбинируя несколько условий с помощью &&, ||, !, можно точно находить нужные данные.
③ Просмотр деталей данных по уровням — от физического до прикладного
Выбрав пакет, в области подробной информации ниже можно увидеть его полную структуру от физического до прикладного уровня — информацию заголовка кадра Ethernet, адреса источника и назначения на уровне IP, порты TCP/UDP, заголовки запросов или содержимое ответов HTTP. Для изучения сетевых протоколов или диагностики проблем прикладного уровня такое многоуровневое отображение очень наглядно.
Кому это пригодится?
Если вы сетевой инженер или специалист по эксплуатации и обслуживанию и вам нужно диагностировать сетевые неполадки; или вы занимаетесь разработкой программного обеспечения или сетевой безопасностью и вам нужно отлаживать протоколы связи или анализировать аномальный трафик; или вам просто интересно, как работает сеть на низком уровне, и вы хотите изучить принципы HTTP и TCP/IP — то Wireshark — это инструмент, который невозможно обойти. Он широко используется как в вузовском обучении, так и в промышленности, а сообщество предоставляет множество ресурсов.
Подведём итог
Wireshark — это бесплатный сетевой анализатор пакетов с открытым исходным кодом, позволяющий захватывать и детально разбирать сетевой трафик в реальном времени. Поддерживает гибкую фильтрацию, подходит для диагностики сетевых проблем, изучения и разработки протоколов, а также для обучения.










