




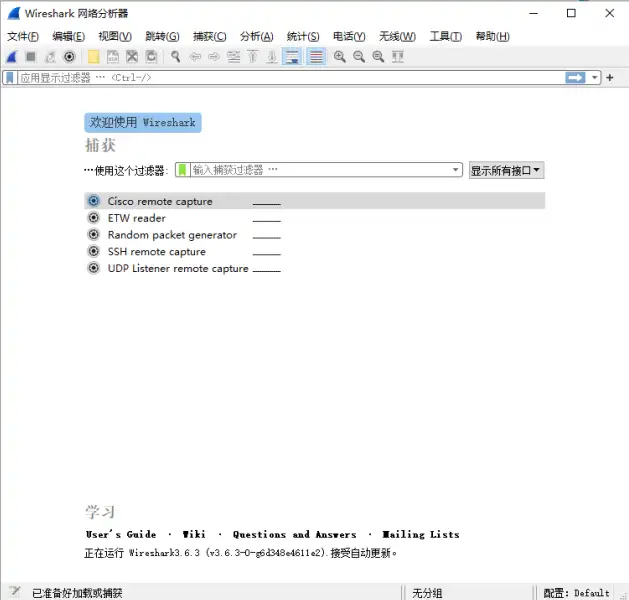












อยากรู้ไหมว่าคอมพิวเตอร์ของคุณกำลัง "คุย" กับใครอยู่?
ถ้าคุณทำงานด้านเครือข่าย คุณต้องเคยเจอสถานการณ์แบบนี้แน่นอน: โปรแกรมบางตัวเชื่อมต่อเซิร์ฟเวอร์ไม่ได้กะทันหัน แต่เบราว์เซอร์กลับเข้าเน็ตได้ปกติ หรืออยากยืนยันว่าซอฟต์แวร์ตัวหนึ่งแอบเข้าถึง IP address อะไรบ้างอยู่เบื้องหลัง หรือคุณกำลังเรียนโปรโตคอลเครือข่าย อยากรู้ว่า HTTP request และ TCP connection ทำงานร่วมกันในระดับล่างอย่างไร ตอนนี้คุณต้องมีเครื่องมือที่สามารถ "มองทะลุ" ทราฟฟิกเครือข่ายได้ — ดูว่าแต่ละแพ็กเก็ตมาจากไหน ไปที่ไหน และข้างในบรรจุอะไรไว้
มันทำอะไรได้บ้าง?
คุณสามารถเข้าใจมันได้เหมือน "เครื่องบันทึกวิดีโอของกล้องวงจรปิดเครือข่าย" — มันสามารถดักจับแพ็กเก็ตข้อมูลทั้งหมดที่ผ่านการ์ดเครือข่ายของคอมพิวเตอร์คุณ แล้วแสดงรายละเอียดของแต่ละแพ็กเก็ตอย่างชัดเจน: เวลาที่ส่ง, IP ต้นทาง, IP ปลายทาง, ใช้โปรโตคอลอะไร, ส่งเนื้อหาอะไร และมันฟรีโอเพนซอร์สเต็มรูปแบบ ไม่ต้องกังวลเรื่องลิขสิทธิ์ใดๆ
ใช้มันทำอะไรได้บ้าง?
① ดักจับแพ็กเก็ตข้อมูลทั้งหมดบนการ์ดเครือข่ายแบบเรียลไทม์
เลือกการ์ดเครือข่ายของคอมพิวเตอร์คุณ คลิกเริ่ม แพ็กเก็ตข้อมูลทั้งหมดที่ผ่านจะถูกดักจับไว้ คุณสามารถเห็น timestamp, ที่อยู่ต้นทาง, ที่อยู่ปลายทาง, ประเภทโปรโตคอล และความยาวของแต่ละแพ็กเก็ต ในอินเทอร์เฟซโปรโตคอลต่างๆ จะถูกทำเครื่องหมายด้วยสีที่แตกต่างกัน (เช่น HTTP ใช้สี, TCP ใช้สีน้ำเงิน) มองแวบเดียวก็เห็นภาพรวมของทราฟฟิกได้
② ใช้ตัวกรองเพื่อค้นหาข้อมูลที่ต้องการได้อย่างรวดเร็ว
แพ็กเก็ตที่ดักจับได้อาจมีเป็นพันเป็นหมื่น ดูทั้งหมดไม่สมจริง คุณสามารถป้อนเงื่อนไขใน display filter เช่น แสดงเฉพาะทราฟฟิกโปรโตคอล HTTP หรือดูเฉพาะการสื่อสารของ IP address หนึ่ง หรือกรองแพ็กเก็ตที่มีคำสำคัญเฉพาะ กฎการกรองที่ใช้บ่อยได้แก่ ตามโปรโตคอล (tcp, udp, http, icmp ฯลฯ), ตามพอร์ต, ตามทิศทาง (src, dst) เป็นต้น การรวมหลายเงื่อนไขด้วย &&, ||, ! จะช่วยระบุตำแหน่งได้อย่างแม่นยำ
③ ดูรายละเอียดข้อมูลทีละชั้น ตั้งแต่ชั้นกายภาพจนถึงชั้นแอปพลิเคชัน
เลือกแพ็กเก็ตหนึ่ง ในพื้นที่รายละเอียดด้านล่างจะเห็นโครงสร้างที่สมบูรณ์ของมันตั้งแต่ชั้นกายภาพจนถึงชั้นแอปพลิเคชัน — ข้อมูลส่วนหัว Ethernet frame, ที่อยู่ต้นทางและปลายทางของชั้น IP, พอร์ตของ TCP/UDP และ, ส่วนหัวคำขอหรือเนื้อหาการตอบกลับของ HTTP สำหรับการเรียนรู้โปรโตคอลเครือข่ายหรือแก้ไขปัญหาชั้นแอปพลิเคชัน การแสดงผลแบบแบ่งชั้นนี้เข้าใจง่ายมาก
ใครบ้างที่ใช้มันได้?
ถ้าคุณเป็นวิศวกรเครือข่าย เจ้าหน้าที่ปฏิบัติการ ต้องการใช้มันแก้ไขปัญหาเครือข่าย หรือคุณทำงานด้านพัฒนาซอฟต์แวร์ ความปลอดภัยเครือข่าย ต้องการดีบักโปรโตคอลการสื่อสารหรือวิเคราะห์ทราฟฟิกผิดปกติ หรือคุณแค่สงสัยกลไกการทำงานระดับล่างของเครือข่าย อยากเรียนหลักการของ HTTP, TCP/IP — งั้น Wireshark ก็เป็นเครื่องมือที่หลีกเลี่ยงไม่ได้ มันถูกใช้งานอย่างแพร่หลายทั้งในการสอนในมหาวิทยาลัยและในอุตสาหกรรม ทรัพยากรจากชุมชนก็อุดมสมบูรณ์มาก
สรุปสั้น ๆ
Wireshark เป็นเครื่องมือวิเคราะห์แพ็กเก็ตข้อมูลเครือข่ายแบบโอเพนซอร์สฟรี สามารถดักจับและวิเคราะห์ทราฟฟิกเครือข่ายได้แบบเรียลไทม์ รองรับการกรองด้วยตัวกรองที่ยืดหยุ่น เหมาะสำหรับการแก้ไขปัญหาเครือข่าย การเรียนรู้และพัฒนาโปรโตคอล และสถานการณ์การเรียนการสอน










