
















玩安卓逆向,這事你八成幹過
想看看某個APK裏到底藏了什麼代碼,或者想修改一下功能,結果反編譯到一半就報錯。換個工具試,又不支持分包格式。好不容易反編譯完了,代碼裏有沒有惡意行爲也看不出來——全靠肉眼掃,效率低還不放心。這些情況,搞安卓逆向的應該不陌生。
這東西到底能幫你幹什麼?
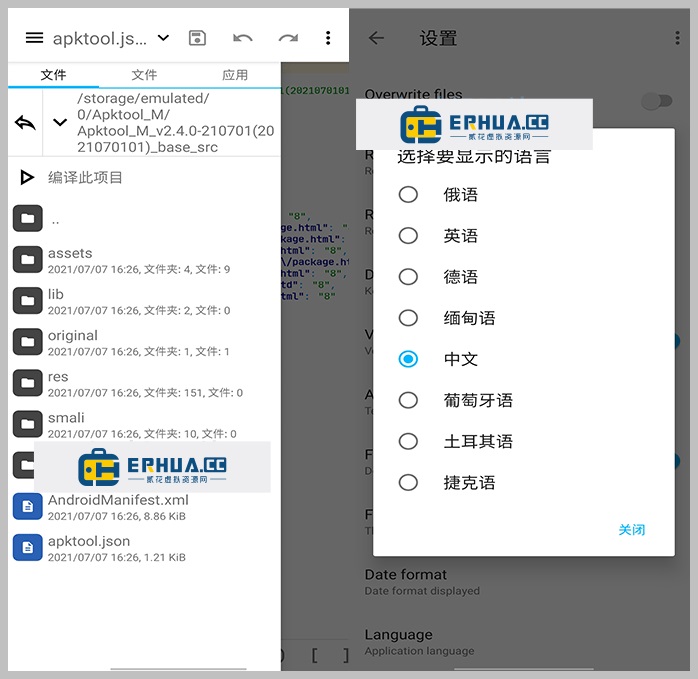
你可以把它當成一個”APK手術臺”。把一個安卓安裝包拆開,看看裡面代碼怎麼寫的、有沒有藏東西,改完之後再重新打包、籤名,整個過程一部手機就能搞定。而且它出錯的概率比較低,比電腦上折騰虛擬機方便不少。
你拿它能幹什麼?
① 拆開APK看代碼,還能高亮惡意行爲
反編譯之後,不光能看到Java源碼,它還會自動標記出有風險的代碼段,用高亮標出來。你不用一條一條翻,重點關注提示的地方就行。
② 改完代碼,一鍵重新打包籤名
內置了代碼編輯器,改代碼可以直接在手機上操作。改完之後,打包、籤名一條龍完成,不用再導到電腦上折騰。
③ 支持分包格式,還能看到APK所有信息
現在很多應用是用Split APK、XAPK、APKM格式分發的,它都支持拆包和合併。另外,APK的包名、版本號、SDK版本、籤名信息等,點一下就能看到,省得再去查別的工具。
這種工具最適合什麼人用?
如果你是搞安卓逆向分析的,或者做移動安全研究,那它基本是必備工具之一。另外,如果你平時喜歡研究App是怎麼實現的,想改改UI、去個廣告、看看接口,它也能幫你省不少事。要求不高的話,手機上就能完成大部分操作,比開電腦快。
總結一下
Apktool M 是一個在手機上就能完成的APK反編譯工具箱。拆包、改代碼、打包、看籤名,一套流程走下來不用換工具。如果你平時常和安卓安裝包打交道,手邊備一個挺順手。










