
















Nel reverse engineering Android, questa l'hai fatta quasi di sicuro
Vuoi sapere cosa nasconde un APK o modificarne una funzione, e la decompilazione si interrompe a metà per un errore. Cambi strumento ma non supporta i file divisi. Finalmente decompili, ma non capisci se ci sono comportamenti dannosi: a occhio, lento e incerto. Chi fa reverse Android conosce bene questi problemi.
Ma cosa può fare davvero per te?
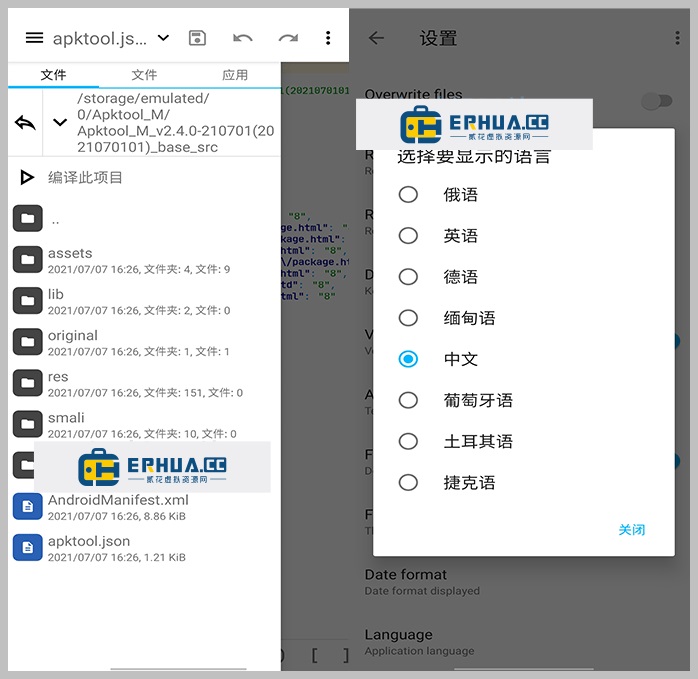
Immaginalo come un "tavolo operatorio per APK": apri un pacchetto Android, leggi il codice, cerca se nasconde qualcosa, poi ricompila e firma. Il tutto da un telefono, con pochi errori, molto più comodo di una macchina virtuale sul PC.
Cosa puoi farci?
① Apri l'APK per leggere il codice, con evidenziazione dei comportamenti dannosi
Dopo la decompilazione non vedi solo il codice Java sorgente, ma il tool evidenzia automaticamente i tratti a rischio. Non devi cercare uno a uno: ti concentri solo sui punti segnalati.
② Dopo le modifiche, ricompila e firma con un clic
Include un editor di codice integrato: modifichi il codice direttamente sul telefono, poi impacchetti e firmi in un'unica operazione, senza passare al PC.
③ Supporta i file divisi e mostra tutte le info dell'APK
Oggi molte app sono distribuite in Split APK, XAPK, APKM: questo tool gestisce sia estrazione che unione. Inoltre, nome pacchetto, versione, SDK e firma si leggono con un clic, senza altri strumenti.
Per chi è più adatto questo strumento?
Se fai reverse engineering Android o sicurezza mobile, è quasi indispensabile. E se ti incuriosisce come è fatta un'app: modificare l'UI, togliere la pubblicità, ispezionare le API, ti fa risparmiare un sacco. Con esigenze modeste, fai quasi tutto dal telefono, più velocemente che accendere il PC.
In sintesi
Apktool M è una cassetta degli attrezzi per decompilare APK direttamente sul telefono: estrazione, modifica del codice, ricompilazione, firma, tutto in un'unica app. Se lavori spesso con pacchetti Android, è molto comodo da avere a portata di mano.










