
















Androidリバースエンジニアリングをやっていれば、これはほとんど経験したことがあるはず
あるAPKにどんなコードが隠されているか見たい、あるいは機能を少し変えたいと思っても、デコンパイルの途中でエラーになる。別のツールを試しても、分割パッケージ形式に対応していない。やっとデコンパイルが終わっても、コードに悪意ある動作があるかどうかもわからない。すべて目視で確認するしかなく、効率が悪く不安も残る。こうした状況は、Androidリバースエンジニアリングをやる人なら珍しくないはずです。
これは一体何を手伝ってくれるのか?
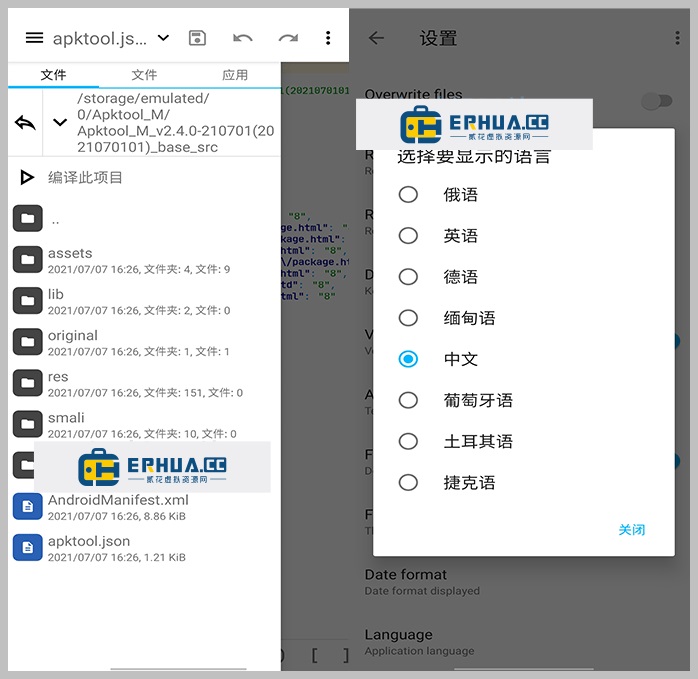
これを「APKの手術台」と考えることができます。Androidインストールパッケージを分解し、中のコードがどう書かれているか、何か隠されていないかを見て、修正後に再びパッケージングと署名まで、すべてスマホ1台で完了できます。しかもエラーが出る確率が比較的低く、パソコンで仮想マシンをいじるよりずっと手軽です。
これで何ができる?
① APKを分解してコードを見られ、悪意ある動作もハイライト
デコンパイル後はJavaソースコードが見られるだけでなく、リスクのあるコード部分を自動的にマークし、ハイライト表示します。1行ずつ確認する必要はなく、提示された箇所に注目すればよいだけです。
② コード修正後、ワンクリックで再パッケージングと署名
コードエディタを内蔵し、コードの修正をスマホ上で直接操作できます。修正後はパッケージング、署名まで一貫して完了し、パソコンに移して作業する必要がありません。
③ 分割パッケージ形式に対応し、APKのすべての情報も確認可能
現在多くのアプリはSplit APK、XAPK、APKM形式で配布されており、これらすべての分割と結合に対応します。また、APKのパッケージ名、バージョン番号、SDKバージョン、署名情報などもワンクリックで確認でき、別のツールで調べる手間が省けます。
こうしたツールはどんな人に最も適しているか?
Androidリバースエンジニアリング分析をしている人、あるいはモバイルセキュリティ研究をしている人なら、ほぼ必須ツールの1つです。また、普段アプリがどう実装されているか研究するのが好きで、UIを少し変えたい、広告を消したい、インターフェースを見たいという人にも大いに役立ちます。要求が高くなければ、スマホ上でほとんどの操作が完了でき、パソコンを起動するより速いです。
まとめ
Apktool Mはスマホ上で完了できるAPKデコンパイルツールボックスです。分解、コード修正、パッケージング、署名の確認まで、一連の流れをツールを替えずにこなせます。普段Androidインストールパッケージをよく扱うなら、手元に1つあるととても便利です。










