
















เรื่องวิศวกรรมย้อนกลับแอนดรอยด์ คุณคงเคยทำมาแล้ว
อยากดูว่าใน APK มีโค้ดอะไรซ่อนอยู่ หรืออยากแก้ฟังก์ชันสักหน่อย แต่พอถอดรหัสไปครึ่งทางก็ error เปลี่ยนเครื่องมือลอง ก็ไม่รองรับรูปแบบ split APK กว่าจะถอดรหัสเสร็จ ก็ยังมองไม่ออกว่าในโค้ดมีพฤติกรรมอันตรายไหม ต้องนั่งอ่านด้วยตาเปล่า ประสิทธิภาพต่ำแถมยังไม่สบายใจ คนทำวิศวกรรมย้อนกลับแอนดรอยด์น่าจะคุ้นเคยกับสถานการณ์เหล่านี้ดี
ของแบบนี้ช่วยคุณทำอะไรได้บ้างกันแน่?
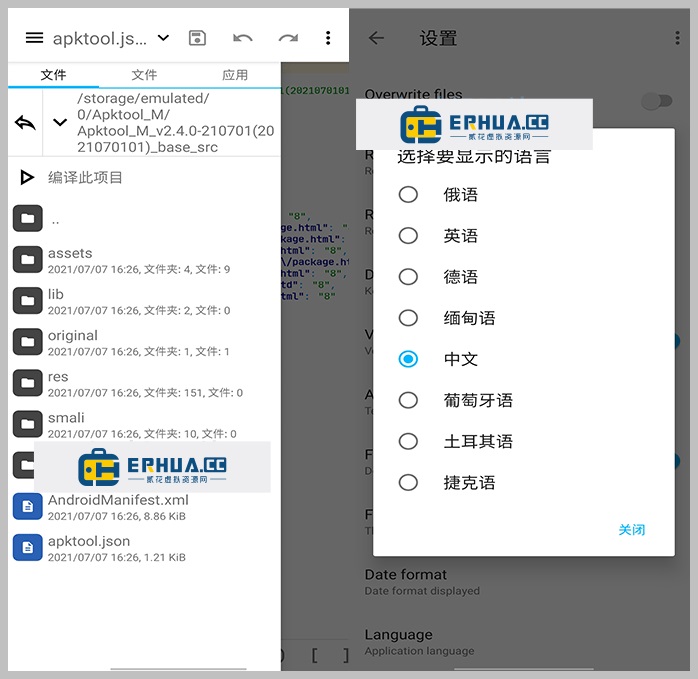
คุณมองมันเป็น 'ห้องผ่าตัด APK' ก็ได้ แยกไฟล์ติดตั้งแอนดรอยด์ออก ดูว่าข้างในโค้ดเขียนยังไง มีอะไรซ่อนอยู่ไหม แก้เสร็จแล้วก็แพ็กใหม่ เซ็นชื่อใหม่ ทั้งกระบวนการทำบนมือถือเครื่องเดียวจบ แถมโอกาส error ก็ค่อนข้างต่ำ สะดวกกว่าเล่นกับ VM บนคอมเยอะ
เอาไปทำอะไรได้บ้าง?
1. แยก APK อ่านโค้ดได้ แถมไฮไลต์พฤติกรรมอันตรายได้ด้วย
หลัง decompile แล้ว ไม่เพียงเห็นซอร์สโค้ด Java แต่มันยังตีเครื่องหมายส่วนโค้ดที่มีความเสี่ยงให้อัตโนมัติด้วยการไฮไลต์ คุณไม่ต้องอ่านทีละบรรทัด แค่สนใจจุดที่มันแจ้งเตือนก็พอ
② แก้โค้ดเสร็จ กดปุ่มเดียวแพ็กใหม่และเซ็นชื่อ
มีตัวแก้ไขโค้ดในตัว แก้โค้ดทำบนมือถือได้โดยตรง พอแก้เสร็จ แพ็กและเซ็นชื่อครบจบในขั้นตอนเดียว ไม่ต้องส่งเข้าคอมไปยุ่งยาก
③ รองรับรูปแบบไฟล์แยกส่วน แถมดูข้อมูลทั้งหมดของ APK ได้
ปัจจุบันแอปจำนวนมากแจกจ่ายในรูปแบบ Split APK, XAPK, APKM ซึ่งมันรองรับการแกะและรวมไฟล์ทั้งหมด นอกจากนี้ ชื่อแพ็กเกจ เวอร์ชัน หมายเลข SDK ข้อมูลลายเซ็น ฯลฯ ของ APK กดปุ่มเดียวก็ดูได้ ไม่ต้องไปหาเครื่องมืออื่น
เครื่องมือแบบนี้เหมาะกับใครมากที่สุด?
หากคุณทำงานวิเคราะห์ reverse engineering บนแอนดรอยด์ หรือวิจัยความปลอดภัยมือถือ มันแทบเป็นหนึ่งในเครื่องมือที่ต้องมี นอกจากนี้ ถ้าคุณชอบศึกษาว่าแอปสร้างยังไง อยากแก้ UI ลบโฆษณา หรือดู API มันก็ช่วยประหยัดเวลาได้เยอะ ถ้าไม่ได้ต้องการอะไรมาก ส่วนใหญ่ทำบนมือถือได้ เร็วกว่าเปิดคอม
สรุปสั้นๆ
Apktool M เป็นกล่องเครื่องมือ decompile APK ที่ทำบนมือถือได้ครบ แกะไฟล์ แก้โค้ด แพ็กไฟล์ ดูลายเซ็น ทำครบทุกขั้นตอนโดยไม่ต้องเปลี่ยนเครื่องมือ หากคุณต้องจัดการไฟล์ติดตั้งแอนดรอยด์บ่อยๆ มีติดเครื่องไว้ใช้สะดวกดี










