


หมวดหมู่
ดูทั้งหมด >
-
คอร์สธุรกิจ
-
 อื่น ๆ
-
บทเรียนจากต่างประเทศ
-
การถ่ายภาพ & ตัดต่อ
-
การดูแลชุมชน & โดเมนส่วนตัว
-
การเขียนสื่อส่วนตัว & การเขียนโฆษณา
-
โปรเจกต์รายได้เสริม
-
อีคอมเมิร์ซ
-
วิดีโอสั้น & สตรีมสด
-
ปัญญาประดิษฐ์ (AI)
-
ซอฟต์แวร์และเครื่องมือ
-
ระบบปฏิบัติการ
-
ปลั๊กอินและสคริปต์
-
ซอฟต์แวร์ MacOS
-
ซอฟต์แวร์ Android
-
ซอฟต์แวร์ Windows
โคเด็กซ์สอนใช้ AI เอเจนต์เขียนโค้ดแบบเข้าใจง่าย – คู่มือล่าสุดปี 2026
📚คอร์สวิดีโอ
🕒อัปเดตล่าสุด: 03/09/2026
👥ผู้ประกอบการ / ครีเอเตอร์สื่อออนไลน์ / ผู้ทำอีคอมเมิร์ซข้ามแดน / ผู้ที่ต้องการรายได้เสริม
เอกสารเรียนรู้เพื่ออ้างอิง — รวมอยู่ในสมาชิก
ปลดล็อกคอร์สด้วยสมาชิก
🔓
รับคอร์สนี้เพื่อการเรียนรู้เป็นข้อมูลอ้างอิงพร้อมสมาชิก
📦
สมัครสมาชิก — เรียนรู้ 16741 คอร์สและเครื่องมือซอฟต์แวร์เป็นข้อมูลอ้างอิง
🔄
คอร์สอัปเดตอย่างต่อเนื่อง — สมาชิกเรียนรู้เนื้อหาใหม่ทันทีที่มี
แบ่งปัน:
คอร์สขายดี
-
แผนหาเงินจากการฟาร์มเกม: รายได้ 1k+ ต่อวัน โปรเจกต์เก่าที่มั่นคงมา 3 ปี คนทั่วไปใช้เวลาว่างก็ทำได้!【เปิดเผย】
เอกสารเรียนรู้เพื่ออ้างอิง — รวมอยู่ในสมาชิก สมัครสมาชิก -
คอร์สระบบ SOP คอมิกดราม่า AI: การกรองและดัดแปลงนิยายเว็บ กฎบทละคร ข้อความต่อภาพ/ภาพต่อวิดีโองานจบ พากย์และตัดต่อ - สอนลงมือระบบครบวงจร (อัปเดต 0826)
เอกสารเรียนรู้เพื่ออ้างอิง — รวมอยู่ในสมาชิก สมัครสมาชิก -
การหารายได้เกมฮอตแบบอัตโนมัติเต็มรูปแบบ: 500+ ต่อวัน ไม่ต้องมีประสบการณ์ ดำเนินงานง่าย - อาชีพเสริมหารายได้จากเกมระยะยาวที่มั่นคงที่สุด (เปิดเผย)
เอกสารเรียนรู้เพื่ออ้างอิง — รวมอยู่ในสมาชิก สมัครสมาชิก -
คราวนี้หนูทำได้ดี! อย่าตื่นกลัวกับปัญหาฟอร์แมต Windows เครื่องมือแปลงฟอร์แมตโอเพนซอร์ส FlyingMouse มาช่วย เครื่องมือขุมทรัพย์ยอดนิยมบน GitHub
เอกสารเรียนรู้เพื่ออ้างอิง — รวมอยู่ในสมาชิก สมัครสมาชิก -
ค่ายฝึกขายของ Douyin พร้อมโค้ช: ไม่ต้องหน้ากล้อง มือใหม่ทำตามขั้นตอนก็ได้วิดีโอขายของ
เอกสารเรียนรู้เพื่ออ้างอิง — รวมอยู่ในสมาชิก สมัครสมาชิก -
แผนหาเงินเกมวางแรก: วันละ 1000+ คนทั่วไปใช้เวลาว่างทำได้! [เผย]
เอกสารเรียนรู้เพื่ออ้างอิง — รวมอยู่ในสมาชิก สมัครสมาชิก






เครื่องมือซอฟต์แวร์ขายดี
-
คราวนี้หนูทำได้ดี! อย่าตื่นกลัวกับปัญหาฟอร์แมต Windows เครื่องมือแปลงฟอร์แมตโอเพนซอร์ส FlyingMouse มาช่วย เครื่องมือขุมทรัพย์ยอดนิยมบน GitHub
เอกสารเรียนรู้เพื่ออ้างอิง — รวมอยู่ในสมาชิก สมัครสมาชิก -
LuMaster v6.1024.4105.1121 เวอร์ชันย่อไฟล์เดียว[ซอฟต์แวร์ค้อน·R1880]
เอกสารเรียนรู้เพื่ออ้างอิง — รวมอยู่ในสมาชิก สมัครสมาชิก -
ซอฟต์แวร์สร้างแอนิเมชันการ์ตูน 2D Moho Pro v14.3
เอกสารเรียนรู้เพื่ออ้างอิง — รวมอยู่ในสมาชิก สมัครสมาชิก -
ซอฟต์แวร์ตัดต่อวิดีโอสำหรับคอมพิวเตอร์ Aiseesoft Filmai v1.0.18
เอกสารเรียนรู้เพื่ออ้างอิง — รวมอยู่ในสมาชิก สมัครสมาชิก -
Microsoft To Do v2.147 เวอร์ชันฟรีอย่างเป็นทางการ
เอกสารเรียนรู้เพื่ออ้างอิง — รวมอยู่ในสมาชิก สมัครสมาชิก -
PR/AE/DaVinci/FCPX ปลั๊กอินออสซิลโลสโคปปรับสีวิดีโอ Nobe OmniScope Win1.11.15 / Mac1.10.138【ซอฟต์แวร์ก้อกุยจื่อ·R2748】
เอกสารเรียนรู้เพื่ออ้างอิง — รวมอยู่ในสมาชิก สมัครสมาชิก





Codex สอน AI Programming Agent ตั้งแต่พื้นฐานสู่ขั้นสูง: กระบวนการทั้งหมดของ AI Programming และ Desktop Development
📅 วันที่เผยแพร่:
3 กันยายน 2026
3 กันยายน 2026
📚 ประเภทหลักสูตร:
หลักสูตรรวม AI Programming และ Low-level Development
หลักสูตรรวม AI Programming และ Low-level Development
🎯 จำนวนบทเรียน:
53 บทเรียนแบบเป็นระบบ
53 บทเรียนแบบเป็นระบบ
👥 กลุ่มเป้าหมาย:
โปรแกรมเมอร์, ผู้เรียนการเขียนโปรแกรม, ผู้ที่สนใจเทคโนโลยีระดับล่าง, ผู้เริ่มต้น Reverse Engineering
โปรแกรมเมอร์, ผู้เรียนการเขียนโปรแกรม, ผู้ที่สนใจเทคโนโลยีระดับล่าง, ผู้เริ่มต้น Reverse Engineering
Codex สอน AI Programming Agent ตั้งแต่พื้นฐานสู่ขั้นสูง เป็นหลักสูตรปฏิบัติแบบครบวงจรที่รวม AI Programming + C++ ขั้นสูง + MFC Desktop Development + DLL Low-level Development + Game Reverse Engineering หลักสูตรนี้เริ่มจากง่ายไปยาก โดยเริ่มจากให้ผู้เรียนเชี่ยวชาญการใช้งาน Codex AI Programming Agent ที่ทันสมัย ทำการเชื่อมต่อโมเดลขนาดใหญ่, ระบบอัตโนมัติในสำนักงาน, การพัฒนาและนำ API ไปใช้จริง จากนั้นเสริมสร้างพื้นฐานไวยากรณ์หลักของ C++ และความรู้ขั้นสูงเชิงวัตถุอย่างลึกซึ้ง ฝึกฝนต่างๆ ของ MFC และการพัฒนาเชิงกราฟิกอย่างครอบคลุม สุดท้ายลงมือพัฒนา DLL Dynamic Library, DLL Injection, การวน Process, การยกระดับสิทธิ์แบบปฏิบัติจริง พร้อมสอนแบบมือต่อมือผ่านกรณีศึกษา Game Reverse Engineering เช่น การค้นหา CALL, การวน Base Address, การอ่านข้อมูล, การวน Binary Tree และเทคนิคขั้นสูงอื่นๆ หลักสูตรนี้ขับเคลื่อนด้วยการปฏิบัติจริงตลอดทั้งคอร์ส ตั้งแต่การเขียนโปรแกรมอย่างมีประสิทธิภาพด้วย AI Agent, การพัฒนา UI ซอฟต์แวร์เดสก์ท็อป, การพัฒนาไลบรารีระดับล่าง ไปจนถึงการดีบักแบบ Reverse, การวิเคราะห์หน่วยความจำ, การทำให้ฟังก์ชันเกมทำงานได้จริง เชื่อมโยงเส้นทางเทคโนโลยีทั้งหมดตั้งแต่ AI ช่วยเขียนโปรแกรม, การพัฒนาแอปพลิเคชัน, การต่อยอดระดับล่าง ไปจนถึงการปฏิบัติ Reverse Engineering อย่างสมบูรณ์ ผู้เรียนไม่เพียงแต่จะเขียนโค้ดได้อย่างมีประสิทธิภาพด้วยเครื่องมือ AI แต่ยังเชี่ยวชาญความสามารถหลักของ Windows Desktop Development และ Reverse Engineering สร้างวงจรเทคโนโลยีที่สมบูรณ์ตั้งแต่การเขียนโค้ดจนถึงการดีบัก
หลักสูตรนี้ครอบคลุมทั้งการเริ่มต้นสำหรับมือใหม่และการยกระดับขั้นสูง เป็นหลักสูตรปฏิบัติจริงที่หายากซึ่งรวม AI Programming, Desktop Development และ Reverse Engineering เข้าด้วยกัน บอกลาการเรียนรู้แบบกระจัดกระจาย ช่วยให้ผู้เรียนสร้าง Tech Stack ที่สมบูรณ์ ทั้งเริ่มต้น AI Programming และ Desktop Development ได้อย่างรวดเร็ว เพิ่มประสิทธิภาพการพัฒนาในชีวิตประจำวัน และยังช่วยให้ผู้ที่สนใจเทคโนโลยีเสริมสร้างความสามารถระดับล่าง ขยายทักษะหลักด้าน Reverse Engineering เพื่อยกระดับความสามารถทางเทคนิคแบบ Full Stack อย่างเป็นระบบ
[บท Codex และ AI Programming]
- 1.วิธีใช้ Codex อย่างรวดเร็ว
- 2.Codex เชื่อมต่อโมเดลขนาดใหญ่ในประเทศ
- 3.Codex ใช้งาน Excel ได้อย่างง่ายดาย
- 4.Codex เรียก API เพื่อสร้างภาพปกหลักสูตร
[บท MFC Controls และ Interface Development]
- 5.การใช้ Scroll Bar Control ใน MFC
- 6.Spin Control ปุ่มขึ้นลงใน MFC
- 7.เทคนิคการวาดภาพด้วย DC ใน MFC
- 8.Graphic Controls ใน MFC และเทคนิค Double Buffering
- 9.การวาดกราฟิกด้วยแม่สีของ MFC
- 10.ตัวจับเวลา แถบความคืบหน้า และแถบเลื่อนของ MFC
- 11.ตัวควบคุมมุมมองรายการ List Control ของ MFC
- 12.ตัวควบคุมแบบทรี Tree Control ของ MFC
- 13.ตัวควบคุมแท็บ Tab Control
- 14.ตัวควบคุมแอนิเมชันและตัวควบคุมปฏิทินวันที่ของ MFC
- 15.ตัวควบคุมที่อยู่ IP ปุ่มแยก และไฮเปอร์ลิงก์ของ MFC
- 16.การตั้งค่าแถบเมนูและคีย์ลัดของ MFC
[ส่วนการพัฒนาแบบผสม C++]
- 17.สองวิธีในการเรียกใช้ไลบรารีไดนามิกจาก C++ และการเรียกใช้ไลบรารีไดนามิก C++ จาก Python
- 18.คีย์เวิร์ด extern และการกำหนดมาโคร การพัฒนาแบบผสม C และ C++
[ส่วนขั้นสูงเชิงวัตถุของ C++]
- 19.คำอธิบายโดยละเอียดของการสืบทอดเชิงวัตถุใน C++
- 20.พอลิมอร์ฟิซึมและฟังก์ชันเสมือน การค้นหา virtual table ด้วยการดีแอสเซมเบิล
- 21.การสืบทอดหลายทาง การสืบทอดแบบเพชร และการสืบทอดเสมือนในเชิงวัตถุ
- 22.สมาชิกแบบ static ใน C++ และรูปแบบการออกแบบ Singleton
[ส่วนการพัฒนาไลบรารีไดนามิก DLL]
- 23.การใช้คลาสส่งออก DLL และไฟล์ def
- 24.การวิเคราะห์ฟังก์ชัน DllMain ซึ่งเป็นจุดเข้าของ DLL
- 25.MFC DLL ไลบรารีแบบแชร์ ไลบรารีแบบสแตติก และไลบรารีแบบขยาย
- 26.หน้าต่างโต้ตอบแสดงรายการโปรเซสของ DLL Injector
- 27.DLL Injector แสดงโปรเซสแรก
- 28.DLL Injector แสดงเฉพาะโปรเซสที่มีหน้าต่าง
- 29.DLL Injector แจกแจงโมดูลของโปรเซสและที่อยู่ฐาน
- 30.DLL Injector ใช้กล่องโต้ตอบไฟล์โหลด DLL
- 31.DLL Injector แสดงอินเทอร์เฟซฟังก์ชันที่ส่งออก
- 32.DLL Injector การแมปไฟล์ dll
- 33.DLL Injector รับฟังก์ชันที่ส่งออกของ dll
- 34.DLL Injector รับตารางการส่งออกของไฟล์ dll
- 35.DLL Injector รับฟังก์ชันที่ส่งออกในหน้าจอหลัก
- 36.DLL Injector ดำเนินการเพิ่มสิทธิ์โปรเซส
[ภาคปฏิบัติการวิศวกรรมย้อนกลับเกม]
- 37.การระบุตำแหน่งฟังก์ชันส่งแพ็กเก็ตและหลักการค้นหา call ของ Tianlong
- 38.การระบุตำแหน่ง call การหาเส้นทางและวิเคราะห์การ disassemble เพื่อแทรกพารามิเตอร์ของ Tianlong
- 39.การ implement call การหาเส้นทางด้วย C++ ของ Tianlong
- 40.การวิเคราะห์ย้อนกลับด้วย xdbg เพื่อหาที่อยู่ฐานของข้อมูลตัวละครของ Tianlong
- 41.การเรียกใช้ static library จาก dynamic library ด้วย C++ ของ Tianlong
- 42.การอ่านค่า HP และ MP ด้วย C++ ของ Tianlong
- 43.การวิเคราะห์ย้อนกลับข้อมูลกระเป๋า 01 ของ Tianlong
- 44.การวิเคราะห์ย้อนกลับข้อมูลกระเป๋า 02 ของ Tianlong
- 45.การวิเคราะห์ย้อนกลับข้อมูลไอเทมในกระเป๋าของ Tianlong
- 46.การอ่านชื่อไอเทมในกระเป๋าด้วย C++ ของ Tianlong
- 47.การ traverse สภาพแวดล้อมรอบตัวละครแบบย้อนกลับของ Tianlong
- 48.การ traverse แบบ recursive preorder วัตถุสภาพแวดล้อมแบบ binary tree รอบตัวด้วย C++ ของ Tianlong
- 49.การ traverse binary tree ของสกิล 01 ของ Tianlong
- 50.การ traverse binary tree ของสกิล 02 ของ Tianlong
- 51.การ traverse binary tree ของสกิลแบบ recursive และการลบข้อมูลซ้ำในเซตด้วย C++ ของ Tianlong
💡 คำแนะนำในการเรียนรู้:เนื้อหาบทเรียนอ้างอิงจากแนวปฏิบัติในอุตสาหกรรม ณ เวลาที่เผยแพร่ แนะนำให้ศึกษาควบคู่กับกฎล่าสุดของแพลตฟอร์มในปัจจุบัน
คอร์สที่เกี่ยวข้อง
เอกสารเรียนรู้เพื่ออ้างอิง — รวมอยู่ในสมาชิก
สมัครสมาชิก
คอร์สสร้างซีรีส์สั้นแนวตลกครอบครัว: เลียนแบบบัญชียอดนิยม ใช้ AI ช่วยให้มือใหม่เริ่มได้ไว เพิ่มผู้ติดตามและยอดขายสินค้าควบคู่กัน
เอกสารเรียนรู้เพื่ออ้างอิง — รวมอยู่ในสมาชิก
สมัครสมาชิก
คอร์สปฏิบัติ AI อัตโนมัติบน Amazon: แนวคิดทำธุรกิจยุค AI ตั้งค่าสภาพแวดล้อม Codex ตรวจความเสี่ยงและสร้างข้อความ Listing อัตโนมัติ
เอกสารเรียนรู้เพื่ออ้างอิง — รวมอยู่ในสมาชิก
สมัครสมาชิก
คอร์สพัฒนาเครื่องมือข้อมูลอีคอมเมิร์ซด้วย AI: มือใหม่เริ่ม Codex+BI ได้ สร้างแดชบอร์ดภาพรวมรวมข้อมูลหลายร้าน
เอกสารเรียนรู้เพื่ออ้างอิง — รวมอยู่ในสมาชิก
สมัครสมาชิก
คอร์สปฏิบัติประยุกต์ใช้ Codex เชิงพาณิชย์: ติดตั้งและดูแลซอฟต์แวร์ เชี่ยวชาญการใช้งานหลายสาขา ครอบคลุมสร้างวิดีโอ พัฒนา และดำเนินงาน
เอกสารเรียนรู้เพื่ออ้างอิง — รวมอยู่ในสมาชิก
สมัครสมาชิก
การประยุกต์ใช้พรอมต์ AI ขั้นสูง 15 บท: แนวคิดคำสั่งสากล + โหมดผลลัพธ์หลากหลาย + กรณีธุรกิจครบถ้วน
เอกสารเรียนรู้เพื่ออ้างอิง — รวมอยู่ในสมาชิก
สมัครสมาชิก
คอร์สปฏิบัติเร่งรัดสร้างวิดีโอ AI: จากแยกเคสตัวอย่างสู่ 5 โมดูลหลัก มือใหม่ปั้นทักษะสร้างวิดีโอ AI ได้ไว
เอกสารเรียนรู้เพื่ออ้างอิง — รวมอยู่ในสมาชิก
สมัครสมาชิก
คอร์สปฏิบัติธุรกิจ AI: เจาะลึกฟีเจอร์ครบของ SD + ปฏิบัติขั้นสูง Flux + สร้างเวิร์กโฟลว์ Comfyui สอนทำโปรเจกต์ออกแบบเชิงพาณิชย์ครบวงจร
เอกสารเรียนรู้เพื่ออ้างอิง — รวมอยู่ในสมาชิก
สมัครสมาชิก
[แนะนำช่วงวันชาติ]เกมอัตโนมัติด้วย AI รายได้ 1,000+ ต่อวัน ทำง่าย เสถียรนานสามปี![เปิดโปง]
เอกสารเรียนรู้เพื่ออ้างอิง — รวมอยู่ในสมาชิก
สมัครสมาชิก
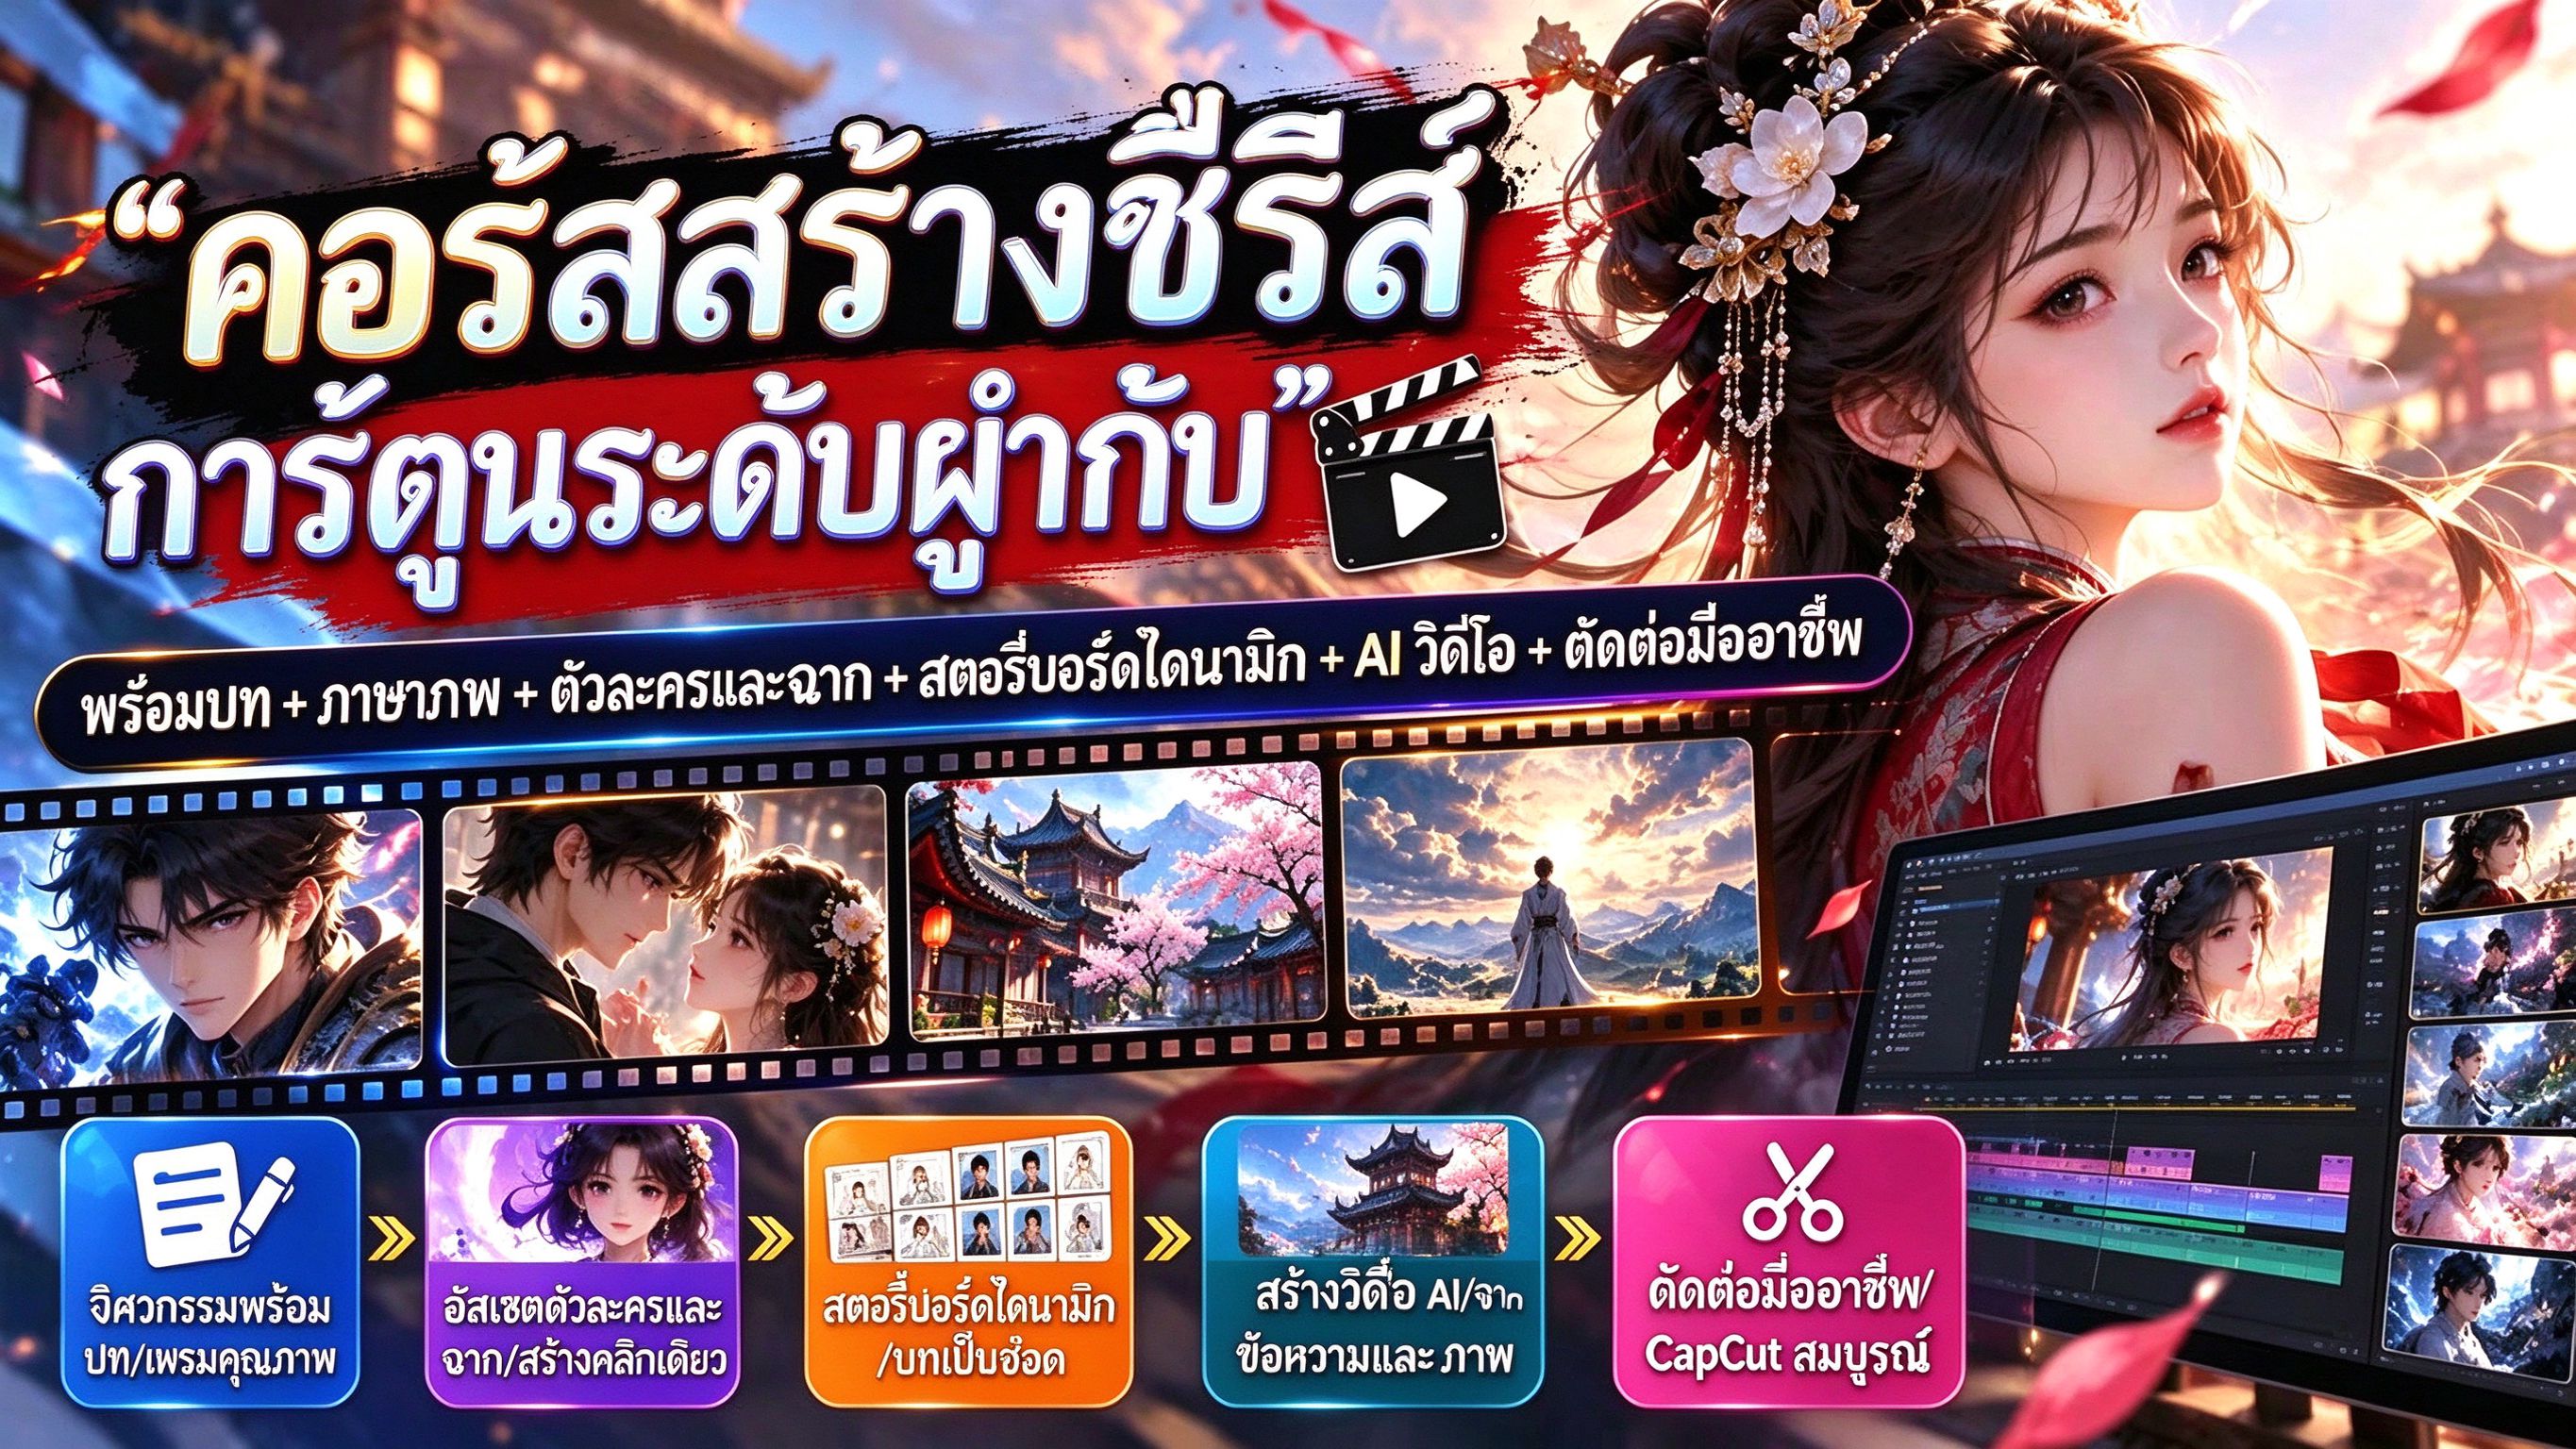
ปฏิบัติสร้างคอมิกดราม่าระดับผู้กำกับด้วย AI: พรอมต์ + ภาษาภาพ + ตัวละครและฉาก + สตอรีบอร์ดไดนามิก + สร้างวิดีโอ AI + ตัดต่อมืออาชีพ สอนแบบเป็นระบบ

เอกสารเรียนรู้เพื่ออ้างอิง — รวมอยู่ในสมาชิก
สมัครสมาชิก
คอร์สสร้างเรื่องอาชญากรรมจริงด้วย AI โดยบล็อกเกอร์ Douyin 80K ฟอลโลเวอร์: มือใหม่ก็ทำคอนเทนต์ระทึกขวัญยอดวิวเป็นล้านได้ คว้าโอกาส AI แล้วเล่าทุกเรื่องจริงด้วย AI
เครือข่าย China Projects — หนึ่งคน หนึ่งบริษัท ไม่ต้องมีทีม ไม่ต้องมีคนกลาง ทุกโมเดลที่นี่พิสูจน์แล้วในตลาดจีน สมัครสมาชิก เรียนรู้เป็นข้อมูลอ้างอิง แล้วนำไปปรับใช้ในประเทศของคุณ
